понедельник, 27 августа 2012 г.

Применимость требований 382-П к различным категориям субъектов НПС

В продолжение заметки Алексея Лукацкого про правильность чтения требований Положения Банка России №382-П, хочу поделиться следующей статистикой, полученной в ходе как раз такой разбивки требований по субъектам НПС. 

На рисунке ниже приведено распределение требований в количественном (сверху) и процентном соотношении от общего количества требований 382-П (снизу). Напомню, что в Приложении 2 к 382-П всего приведено 129 различных требований к обеспечению защиты информации при осуществлении переводов денежных средств, выполнение которых проверяется при проведении оценки соответствия.   

На рисунке использованы следующие сокращения: 
  -  ОПДС - оператор по переводу денежных средств;
  -  ОПС - оператор платежной системы;
  -  ОУПИ - оператор услуг платежной инфраструктуры (операционный центр, платежный клиринговый центр и расчетный центр);
  -  БПА (БПСА) ЮЛ - банковский платежный агент (субагент), являющийся юридическим лицом;
  -  БПА (БПСА) ИП - банковский платежный агент (субагент), являющийся индивидуальным предпринимателем.

Как видно из этого распределения, меньше всего требований распространяется на операторов платежных систем. Если проанализировать 382-П, то можно увидеть, что эти требования, исходя из сущности оператора платежной системы, связаны именно с организацией и контролем обеспечения защиты информации в рамках платежной системы (установление требований и определение порядка применения мер по защите информации, взаимодействие с участниками платежной системы в части сбора сведений о защите информации в платежной системе, организация реагирования на инциденты ИБ и др.).

Больше всего требований ложится соответственно (по убывающей) на операторов по переводу денежных средств, операторов услуг платежной инфраструктуры и банковских платежных агентов (субагентов). 

При этом в отношении различных типов операторов услуг платежной инфраструктуры, а именно: операционных, платежных клиринговых и расчетных центров - различий в требованиях практически нет. Исключением являются требования п. 2.16.2 Положения 382-П в части доведения оператором услуг платежной инфраструктуры до оператора платежной системы информации об обеспечении в платежной системе защиты информации при осуществлении переводов денежных средств, которые не распространяются на операционные центры, находящихся за пределами РФ.

Если же смотреть применимость требований 382-П к различным категориям субъектов НПС в разрезе групп требований, то получается следующая картина: 

На рисунке использованы следующие обозначения: 
  -  " - " - в группе отсутствуют требования, применимые к категории субъектов НПС;
  -  " + " - все требования группы применимы к категории субъекта НПС;
  -  "+/-" - часть требований применима к категории субъекта НПС.

Из этой статистика, например, видно, что в отношении банковских платежных агентов (субагентов) в большей степени применимы требования, связанные с реализацией системы защиты информации, и в меньшей с вопросами менеджмента ИБ. 

понедельник, 20 августа 2012 г.

C пополнением вас - Платежные системы

Знаковое событие для регулирования НПС произошло: Банком России зарегистрированы первые операторы платежных систем, которыми стали:
  • АКБ "РУССЛАВБАНК" (ЗАО) - Платежная система CONTACT (дата регистрации - 03.08.2012);
  • ОАО КБ "ЮНИСТРИМ" - Международная платежная система денежных переводов "ЮНИСТРИМ" (дата регистрации - 10.08.2012).
По обоим платежным системам оператор платежной системы является одновременно и расчетным, и платежным клиринговым, и операционным центром.

Таким образом на текущий момент в рамках НПС есть три платежные системы: 
  • Платежная система Банка России (но основании 161-ФЗ и Положения ЦБ РФ от 29.06.2012 № 384-П "О платежной системе Банка России");
  • Платежная система CONTACT;
  • Международная платежная система денежных переводов "ЮНИСТРИМ". 
Напомню, что реестр операторов платежных систем публикуется Банком России в соответствии со 161-ФЗ "О национальной платежной системе" (статья 15) и Положением Банка России от 02.05.2012 № 378-П "О порядке направления в Банк России заявления о регистрации оператора платежной системы" (п.п. 2.3 и 2.4).

Сам реестр размещается на сайте ЦБ тут.

среда, 15 августа 2012 г.

Mind-карта документов на тематике Национальной платежной системы

В ходе изучения нормативной базы по тематике национальной платежной системы подготовил вот такую подборку нормативных документов, регулирующие эту сферу. Здесь представлены не только документы, напрямую касающиеся регулирования ИБ в НПС (выделены оранжевым фоном), но и другие документы (в основном Банка России), которые показались мне интересными с точки зрения понимания тематики НПС и регулирования деятельности по переводам денежных средств. 

В mind-карте используются следующие сокращения:
  • ОПС - оператор платежной системы;
  • ОУПИ - оператор услуг платежной инфраструктуры;
  • ОПДС - оператор по переводу денежных средств;
  • ОЭДС - оператор электронных денежных средств.

Mind-карта в pdf - тут.

P.S. Напомню, что на вкладке "Нормативная база", также содержится непосредственно подборка самих документов по вопросам ИБ в банковской сфере. В том числе, начал наполнять документами по тематике НПС.

    пятница, 10 августа 2012 г.

    Семинары по НПС на август

    В продолжения темы, куда можно пойти поучиться по НПС, нашел еще два учебных мероприятия, которые пройдут в августе по это тематике, это:
    • Семинар "Защита информации в Национальной платежной системе в соответствии с Постановлением Правительства № 584 "О защите информации в платежной системе" и Положением Банка России 382-П", который пройдет 29 августа в Институте банковского дела АРБ. Принять участие в семинаре можно как очно, так и онлайн.
      Программа вкратце: 
      • Что такое Национальная платежная система;
      • ФЗ-161 и его влияние на информационную безопасность;
      • Иерархия требований по информационной безопасности;
      • Оценка соответствия по вопросам ИБ в рамках НПС;
      • Персональные данные при переводе денежных средств; 
      • Наказание за неисполнение ФЗ-161 и подзаконных актов; 
      • Контроль и надзор в области защиты информации в НПС.
    • и Семинар "Закон о национальной платежной системе. Основные требования по организации платежных систем. Контроль со стороны гос. регуляторов", который пройдет 20 августа в Банковском учебном центре "Финансовый дом" также в формате очного семинара и вебинара.
      Программа вкратце: 
      • Основы Национальной платежной системы;
      • Влияние закона о национальной платежной системы на законодательство РФ;
      • Взаимосвязь закона об НПС и закона о деятельности по приему платежей (103-ФЗ), сходства и различия.
    Первый семинар рассчитан именно на специалистов по информационной безопасности, а вот у второго целевая аудитория несколько иная: финмониторинг, внутренний контроль, юристы. Но не смотря на это, мне кажется что он будет вполне полезен и ИБ-спецам для лучшего понимания сторон взаимодействия в НПС и потребностей бизнеса. 

    Кстати, решил завести на блоге новую страничку "Обучение", где вести подборку учебных материалов по вопросам обеспечения ИБ в банковской сфере, в последнее время частенько возникала потребность иметь эту информацию аккумулированную в одном месте. Сейчас там уже выложены ближайшие мероприятия по тематикам НПС и СТО БР ИББС. Надеюсь и Вам эта подборка будет полезна. 

    четверг, 9 августа 2012 г.

    Письмо МГТУ Банка России о сдаче отчетности 0403203 в бумажном виде

    Вчера Банк России направил в кредитные организации информационное письмо, суть которого в том, что первая отчетность по форме 0403203 "Сведения о выявлении инцидентов, связанных с нарушением требований к обеспечению защиты информации при осуществлении переводов денежных средств" предоставляется кредитными организациями в бумажном виде. 

    Напомню, что необходимость сдачи отчетности по форме 0403203 установлена Указание Банка России от 09.06.2012 № 2831-У "Об отчетности по обеспечению защиты информации при осуществлении переводов денежных средств операторов платежных систем, операторов услуг платежной инфраструктуры, операторов по переводу денежных средств".

    Срок сдачи отчетности за июль - 14 августа 2012г.


    четверг, 26 июля 2012 г.

    Разъяснения ЦБ по применению норм 161-ФЗ "О национальной платежной системе"

    Изучая материалы, выложенные Банком России на своем сайте, наткнулся на раздел, посвященный регулированию в платежной системе Российской Федерации, в котором ЦБ в том числе опубликованы ответы на вопросы, поступающие от кредитных организаций по применению норм Федерального закона № 161-ФЗ "О национальной платежной системе" и Федерального закона № 103-ФЗ "О деятельности по приему платежей физических лиц, осуществляемой платежными агентами". 


    На текущий момент опубликовано два документа: часть 1 и часть 2, которые по большей части касаются отдельных вопросов деятельности платежных агентов (по 103-ФЗ) и банковских платежных агентов (по 161-ФЗ) и их взаимодействия с кредитными организациями. 


    Из темы 161-ФЗ интересно пояснение по вопросу того, в каком случае кредитная организация подлежит регистрации Банком России в качестве оператора платежной системы. Пояснение следующее: 

    Согласно пункту 20 статьи 3 Федерального закона № 161-ФЗ платежная система – совокупность организаций, взаимодействующих по правилам платежной системы в целях осуществления перевода денежных средств, включающая оператора платежной системы , операторов услуг платежной инфраструктуры и участников платежной системы, из которых как минимум три организации являются операторами по переводу денежных средств. Таким образом, банк - резидент, осуществляющий переводы денежных средств по поручению банков - резидентов и (или ) банков -нерезидентов , подлежит регистрации Банком России в качестве оператора платежной системы, если участниками этой системы являются не менее трех банков - резидентов. Если в системе отсутствуют участники, являющиеся банками - резидентами, либо их менее трех, то оператор такой системы не подлежит регистрации Банком России в качестве оператора платежной системы. 

    К сожалению, в этих документах ЦБ не указал даты их публикации (как, в общем, он не указывает и по некоторым другим документам, выложенным на сайте ЦБ). - Судя по комментариям в конце второй части о разработке Банком России проекта нормативного акта о правилах осуществления перевода денежных средств, эти документы датированы не позже середины июня 2012, т.к. тот самый проект уже утвержден в виде Положения Банка России от 19 июня 2012 г. № 383-П "О правилах осуществления перевода денежных средств".


    Хорошо бы, чтобы ЦБ не забросило эту практику и продолжило публично разъяснять вопросы, поступающие от кредитных организаций в части выполнения требований 161-ФЗ.

    вторник, 24 июля 2012 г.

    Вебинар по продукту ISM Revision: Risk Manager

    Принял сегодня участие в вебинаре от компании ISM Systems по их новому продукту ISM Revision: Risk Manager, о чем и хотел с вами поделиться. 

    В рамках вебинара разрабочики представили свой новый продукт, показали его интерфейс и прошлись по основным шагам, необходимым для оценки рисков ИБ. Запись вебинара обещали выложить в свободный доступ.

    Итак, основные моменты по представленному продукту Risk Manager:

    Основы разработки методологии для этого продукта:
    • РС БР ИББС-2.2-2009
    • ISO 27005,
    • ОCTAVE,
    • NIST.
    В системе уже есть заранее проработанная со стороны разработчиков и внесенная в систему аналитика, которая может использоваться при проведении оценки рисков, что сокращает временные затраты на проведение оценки рисков. Среди такой аналитики:
      • критерии оценки ущерба,
      • перечень типовых информационных активов,
      • перечень нарушителей,
      • перечень угроз и способов реализации угроз,
      • перечень предпосылок реализации угроз,
      • перечень защитных мер.
      При этом остается возможность самостоятельной настройки системы и добавления дополнительный сведений, присущих конкретной организации.

      Основные шаги оценки рисков с помощью продукта: 

      • определение параметров оценки рисков (критерии оценки, уровень допустимого рисков);
      • определение области оценки рисков (перечень информационных активов, объекты среды, оценка ценности информационных активов);
      • определение угроз ИБ (предпосылки реализации угроз, источники угроз);
      • оценка вероятности реализации угроз и степени тяжести последствий реализации угроз; 
      • определение уровня рисков ИБ (качественные и количественные оценки);
      • составление плана обработки рисков ИБ;
      • формирование отчетной документации по результатам оценки рисков ИБ.

      Из заложенных в систему отчетов:

      • Перечень информационных активов;
      • Перечень объектов среды;
      • Протокол утверждения критериев оценки рисков;
      • Сводный и детализированный реестры рисков;
      • План обработки рисков.

      Из прочего интересного: 
      • Способы реализации угроз разделены исходя из затрагиваемых свойств ИБ: конфиденциальности, целостности, доступности. Т.е. когда мы оцениваем угрозы, то фокусируемся на конкретных последствиях с точки зрения К, Ц и Д. 
      • Процесс оценки рисков организуется применительно к группам объектов среды, в качестве которых может выступать информационные системы, АБС, территориальные подразделения или другие сущности, которыми удобно оперировать пользователю при оценки рисков. Исходя из выбранной детализации групп объектов среды можно получить необходимую детализацию оценки рисков ИБ.
      • Заложена автоматизация расчетов СТП реализации угроз исходя из ценности информационных активов, обрабатываемых в рамках оцениваемой группы объектов среды.
      • Заложена автоматизация расчетов СВР угроз исходя из актуальных предпосылок, источников угроз и применяемых защитных мерах. В системе предусмотрены и уже проставлены коэффициенты по защитным мерам и по источникам угроз, влияющие на  расчет СВР, при этом их можно изменять самому + менять итоговую оценку применительно к каждому конкретному риску ИБ.
      • Наличие двух режимов работы с системой: мастера и экспертного режима.
      • Импорт/экспорт результатов оценок.
      Таковы основные моменты, полученные из прошедшего вебинара. Более подробно возможности продукта можно будет оценить после тестирования демо версии этого продукта, которую разработчики обещали предоставить после вебинара по запросу на адрес - sales@ismsys.ru.

      Относительно цены решения - была озвучена только стоимость максимального пакета, включающего ПО, обучение двух специалистов и пакет шаблонов ОРД по оценке рисков ИБ - порядка 270 тыс. руб. За более подробной информацией завернули опять таки на sales@ismsys.ru.

      Еще один момент, который хотел бы отметить - разработчики ISM Systems анонсировали в рамках вебинара разработку с их стороны продукта по автоматизации оценки соответствия выполнения требований по защите информации при осуществлении переводов денежных средств в соответствии с Положеним Банка России 382-П.

      upd:
      Появилась запись прошедшего вебинара: 

      среда, 18 июля 2012 г.

      Семинар в АИС по тематике НПС

      Побывал вчера в Академии Информационных Систем на семинаре "Вопросы обеспечения защиты информации при осуществлении переводов денежных средств и контроля за их соблюдением". Не смотря на то, что само мероприятие было платным, участников оно собрало  достаточно много (по подсчетом АИС порядка 60 человек), среди которых были представители кредитных и не кредитных организаций, участников НПС, а также интеграторы - куда же без них =). Из докладчиков - представители АИС, Банка России и НП "АБИСС". 

      Вступительную часть семинара провел эксперт АИС - Левиев Д.О., осветивший основные аспекты законодательного регулирования в национальной платежной системе, терминологию и отдельные моменты. В заключении семинара выступал представитель НП "АБИСС" - Дроздов А.В., но его тема не относилась напрямую к тематике НПС, а в большей части затрагивала само партнерство и его развитие. 

      Наибольший же интерес (по крайней мере для меня) представляло выступление представителя Банка России Харламова В.П. (Начальник отдела Департамента регулирования расчетов (ДРР) Банка России) - всегда интересно послушать регуляторов.

      Валерий Павлович прошелся по основным требованиям 161-ФЗ и документов Банка России к обеспечению защиты информации при осуществлении переводов денежных средств, затронул вопросы оценки выполнения установленных требований, а также контроля и надзора со стороны ЦБ.

      Ниже хочу привести основные интересные мысли, прозвучавшие в выступлениях докладчиков:
      • Может ли кредитная организация не входить ни в одну платежную систему и ни являться оператором по переводу денежных средств? Нужно ли в этом случае сдавать отчетность в ЦБ? - вопрос не понятный, сам представитель ЦБ не знает на него ответ - запрошено разъяснение в Юридический департамент ЦБ.
      • На текущий момент в России нет ни одного зарегистрированного оператора платежной системы в соответствии с требования законодательства о НПС, пока только одна организация подала в ЦБ заявление о ее регистрации в качестве оператора платежной системы. 
      • Регистрации подлежат именно операторы платежной системы, а не сами платежные системы.
      • Банк России по закону является оператором платежной системы Банка России, но сказать что он зарегистрирован нельзя, т.к. не выполнены обязательные требования. 
      • Требования 161-ФЗ и ПП 584 в целом хорошо коррелируют с требованиями 382-П. В законе и ПП написано много всего, но контролироваться в итоге будут требования 382-П, поэтому на них и надо ориентироваться в первую очередь. 
      • Банковские платежные агенты (субагенты) не входят в платежную систему (не являются участниками платежной системы) - граница платежной системы (зона ответственности оператора платежной системы) проходит по оператору по переводу денежных средств), проверять и контролировать платежных агентов должны операторы по переводу денежных средств, которые их привлекли. 
      • Требования по обеспечению ИБ в НПС базируются на требованиях СТО БР ИББС, но ряд моментов был сознательно упрощен,  а также отдельные разделы (менеджмент) был существенно перефразированы. 
      • По сравнению со СТО БР ИББС появились элементы нормативного регулирования, а также ответственность за нарушение требований (Статья 15.36. Неисполнение предписания Банка России, направленного им при осуществлении надзора в национальной платежной системе - до 500  тыс. руб.).
      • В НПС заложены элементы борьбы с полным не выполнением отдельных требований (корректирующие коэффициенты к1 и к2) , при этом ЦБ признало свой просчет с методикой оценки соответствия по СТО БР ИББС, в части оценки группового показателя по выполнению требований по обработки ПДн (М9), когда невыполнение одного требований приводит к понижению итогового уровня. Такая позиция оказалось слишком жесткой, так как тот же Роскомнадзор смотрит на невыполнение отдельных требований по обработке ПДн довольно лояльно. 
      • У участников рынка нет четкого понимания кто есть кто в НПС: являются ли они операторами платежной системы, операторами по переводу денежных средств и др., а также какие конкретно действия необходимо предпринимать в настоящий момент, и надо ли вообще что-то делать. 
      Конечно, это далеко не все, что обсуждалось на семинаре - все не объять. 

      Были среди вопросов, обсуждавшихся на семинаре и те, которые не нашли своего ответа,  например, как быть с информированием клиентов о проведенных платежах, когда в смс сообщаются остатки денежных средств на счетах клиентов, которые в соответствии с текущими требования должны соответствующим образом защищаться. 

      В целом, не смотря на скептические отношения отдельных моих коллег к этому мероприятию, мол коллективное чтение и т.п., мне прошедший семинар понравился: немного систематизировал текущую информацию, получил новую, послушал мнения регулятора, а также других участников рынка.  

      В заключение, хочу отметить как всегда хорошую организацию мероприятия со стороны АИС! 
      По окончании же мероприятия еще и свидетельства АИС выдали. 

      Материалы семинара организаторы обещали позже (после определенных авторских правок) выложить в публичный доступ или передать участникам семинара, так что возможно скоро появятся в сети. 

      понедельник, 16 июля 2012 г.

      Членство в НП "АБИСС" - а нужно ли?

      Анализ последнего исследования НП "АБИСС" о практике применения СТО БР ИББС в кредитных организациях, а также изучение их обновленного сайта сподвигли меня задуматься о целесообразности и ценности членства в этом самом Партнерстве для различных типов организаций, в большей степени для организаций-консультантов и организаций-аудиторов, поскольку на текущий момент я работаю именно в интеграторе.

      Для начала немного статистики по участникам НП "АБИСС": 
      • организации-консультанты практически совпадают с организациями-аудиторами, лишь  один интегратор из всех (ЗАО «Бэлл Интегратор») получил только один статус организации-аудитора - все остальные имеют сразу по два: и аудитора, и консультанта;
      • учитывая количество присоединившихся к стандарту кредитных организаций, их доля в НП "АБИСС" катастрофически мала: хоть и не на много, но даже меньше доли консультантов и аудиторов. Отсутсвие жестких правил для кредитных организаций, а также каких-либо взносов за членство в Партнерстве - не исправляет ситуацию. Многие предпочитают держаться пока в стороне;
      • из учебных центров пока только один АИС вошел в Партнерство - но это и не удивительно, так как именно тут проходят согласованные с НП "АБИСС" курсы по тематике СТО БР ИББС. 
      Итак, на одной чаше весов оценки нужности вступления в НП "АБСИ" - затраты для организаций-консультантов и организаций-аудиторов на участие в НП "АБИСС":
      • Вступительный взнос (уплачивается организациями единовременно при подаче заявления на вступление в члены НП «АБИСС»:
        • для претендующих на вступление в группу организаций-аудиторов – 500 тыс.руб.;
        • для претендующих на вступление в группу организаций-консультантов – 250 тыс. руб. 
      • Ежегодный членский взнос (уплачивается членами НП «АБИСС» по истечению одного года после оплаты вступительного взноса»:
        • для организаций-аудиторов –  500 тыс. руб.; 
        • для организаций-консультантов –   250 тыс. руб. 
      • Затраты на прохождения профильного обучения (повышения квалификации) по программам согласованным с Партнерством: 
        • для организаций-аудиторов – не менее 3-х сотрудников обученных по аудиту ИБ –  по сути курсы в АИС СБР040 "Аудит ИБ организаций БС РФ". Стоимость обучения:  47,5 тыс. руб + 3 чел. = 142,5 тыс. руб.;
        • для организаций-консультантов – не менее 3-х сотрудников обученных по программам, согласованным с Партнерством – по сути курсы в АИС СБР010,  СБР020, СБР030 "Введение, Внедрение, Самооценка". Стоимость обучения: 67,5 тыс. руб + 3 чел. = 202,5 тыс. руб.
      • Затраты на поддержание квалификации персонала в части обучения по программам согласованным с Партнерством - с учетом текучки кадров ежегодно в среднем придется обучать по одному сотрудники по аудиту и по внедрению СТО БР ИББС, это соответственно еще плюс ежегодные затраты:
        •  для организаций-аудиторов – 47,5 тыс. руб.;
        • для организаций-консультантов – 67,5 тыс. руб.
      Таким образом совокупные затраты на участи в НП "АБИСС" составляют:
      • для организации-аудиторов: порядка 650 тыс. руб. первоначальные и порядка 550 тыс. руб. дальнейшие ежегодные. 
      • для организаций-консультантов: порядка 450 тыс. руб. первоначальные и порядка 300 тыс. руб. дальнейшие ежегодные.
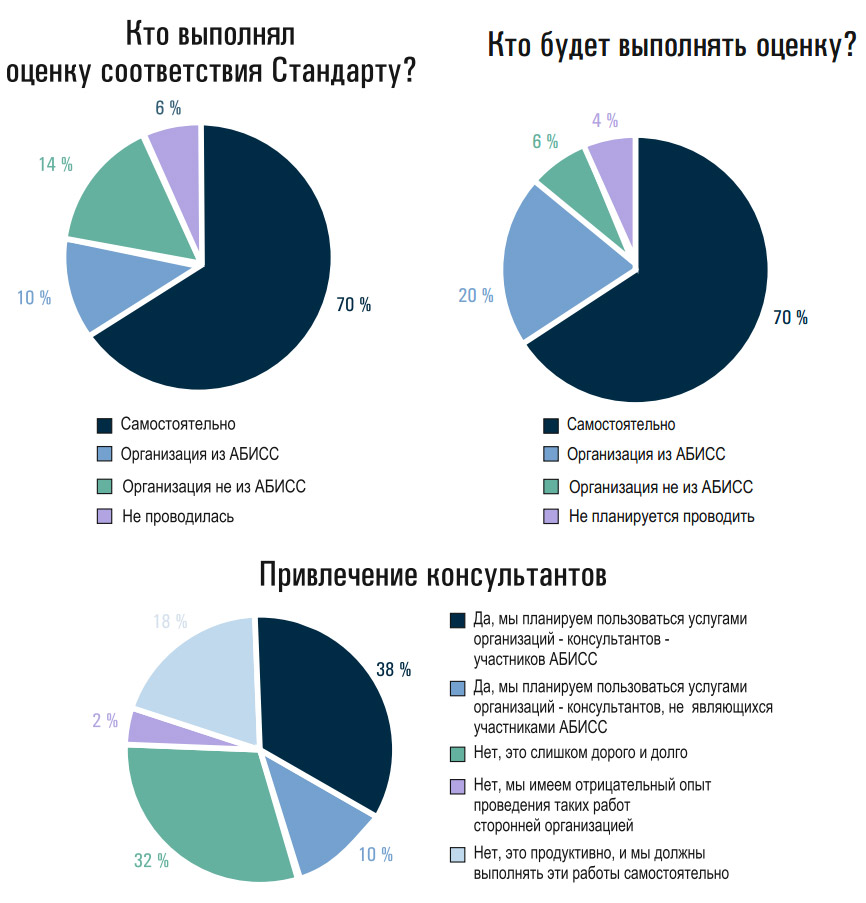
      На другой чаше весов оценки нужности вступления в НП "АБСИ" - преимущества для организаций от членства в Партнерстве, для оценки которых предлагаю обратиться к исследованию НП "АБИСС", в котором представлены следующие интересные диаграммы по привлечению кредитными организациями консультантов и аудиторов к работам по СТО БР ИББС:
      Из этих диаграмм в частности видно, что на текущий момент по уже проведенным работам членство в НП "АБИСС" не являлось главным преимуществом при выборе исполнителя для работ. Однако в настоящий момент, в том числе столкнувшись с определенным отрицательным опытом привлечения неквалифицированных интеграторов, ряд организаций в большей степени ориентируется на дальнейшее привлечения к работам по СТО БР ИББС именно участников партнерства "АБИСС", как более надежных исполнителей. 

      При этом, необходимо учитывать, что исследование НП "АБИСС" проводилось на основе опроса именно ИБ-представителей кредитных организаций, которые, по большей части, осознают необходимость привлечения квалифицированных консультантов, однако какой фактор будет решающим при финальном выборе исполнителя - большой вопрос. Практика показывает, что порой, не смотря на мнения своих ИБ-ков, руководство в итоге принимает решение в пользу меньшей цены.

      четверг, 12 июля 2012 г.

      Вебинары по продуктам ISM Revision для автоматизации процессов СТО БР ИББС

      Не так давно компания ISM Systems анонсировала свой новый продукт по тематике СТО БР ИББС - ISM Revision: Risk Manager. Это решение было представлено в июне месяце на прошедшей в Москве межбанковской конференции «Вопросы обеспечения безопасности Национальной платежной системы и дистанционного банковского обслуживания».

      Пожалуй, это первое специализированное решение по оценке рисков информационной безопасности, учитывающее требования стандарта СТО БР ИББС-1.0 и методику оценки рисков РС БР ИББС-2.2, хотя и с некой ее оптимизацией. Если кто знает другие - то пишите в комментариях.

      При этом разработчики не стали все-таки замыкаться только на нуждах СТО БР ИББС и постарались сделать более универсальный продукт, применимый для более широкого круга задач (ISO, PCI DSS и пр.) - такова предварительная оценка этого продукта.

      Ждем демо-версию - а пока разработчики предлагают 24 июля поучаствовать в вебинаре, в рамках которого они представят сам продукт, а также покажут каким образом его использовать для оценки рисков ИБ с учетом требований различных стандартов (СТО БР ИББС, ISO, PCI DSS). - Зарегистрироваться на вебинар можно тут.

      Также на 16 августа компанией ISM Systems запланирован еще один вебинар, уже по другому своему продукту - ISM Revision:Audit Manager, о котором я подробнее уже писал тут и тут. Регистрация на вебинар соответственно тут.