четверг, 9 августа 2012 г.

Письмо МГТУ Банка России о сдаче отчетности 0403203 в бумажном виде

Вчера Банк России направил в кредитные организации информационное письмо, суть которого в том, что первая отчетность по форме 0403203 "Сведения о выявлении инцидентов, связанных с нарушением требований к обеспечению защиты информации при осуществлении переводов денежных средств" предоставляется кредитными организациями в бумажном виде. 

Напомню, что необходимость сдачи отчетности по форме 0403203 установлена Указание Банка России от 09.06.2012 № 2831-У "Об отчетности по обеспечению защиты информации при осуществлении переводов денежных средств операторов платежных систем, операторов услуг платежной инфраструктуры, операторов по переводу денежных средств".

Срок сдачи отчетности за июль - 14 августа 2012г.


четверг, 26 июля 2012 г.

Разъяснения ЦБ по применению норм 161-ФЗ "О национальной платежной системе"

Изучая материалы, выложенные Банком России на своем сайте, наткнулся на раздел, посвященный регулированию в платежной системе Российской Федерации, в котором ЦБ в том числе опубликованы ответы на вопросы, поступающие от кредитных организаций по применению норм Федерального закона № 161-ФЗ "О национальной платежной системе" и Федерального закона № 103-ФЗ "О деятельности по приему платежей физических лиц, осуществляемой платежными агентами". 


На текущий момент опубликовано два документа: часть 1 и часть 2, которые по большей части касаются отдельных вопросов деятельности платежных агентов (по 103-ФЗ) и банковских платежных агентов (по 161-ФЗ) и их взаимодействия с кредитными организациями. 


Из темы 161-ФЗ интересно пояснение по вопросу того, в каком случае кредитная организация подлежит регистрации Банком России в качестве оператора платежной системы. Пояснение следующее: 

Согласно пункту 20 статьи 3 Федерального закона № 161-ФЗ платежная система – совокупность организаций, взаимодействующих по правилам платежной системы в целях осуществления перевода денежных средств, включающая оператора платежной системы , операторов услуг платежной инфраструктуры и участников платежной системы, из которых как минимум три организации являются операторами по переводу денежных средств. Таким образом, банк - резидент, осуществляющий переводы денежных средств по поручению банков - резидентов и (или ) банков -нерезидентов , подлежит регистрации Банком России в качестве оператора платежной системы, если участниками этой системы являются не менее трех банков - резидентов. Если в системе отсутствуют участники, являющиеся банками - резидентами, либо их менее трех, то оператор такой системы не подлежит регистрации Банком России в качестве оператора платежной системы. 

К сожалению, в этих документах ЦБ не указал даты их публикации (как, в общем, он не указывает и по некоторым другим документам, выложенным на сайте ЦБ). - Судя по комментариям в конце второй части о разработке Банком России проекта нормативного акта о правилах осуществления перевода денежных средств, эти документы датированы не позже середины июня 2012, т.к. тот самый проект уже утвержден в виде Положения Банка России от 19 июня 2012 г. № 383-П "О правилах осуществления перевода денежных средств".


Хорошо бы, чтобы ЦБ не забросило эту практику и продолжило публично разъяснять вопросы, поступающие от кредитных организаций в части выполнения требований 161-ФЗ.

вторник, 24 июля 2012 г.

Вебинар по продукту ISM Revision: Risk Manager

Принял сегодня участие в вебинаре от компании ISM Systems по их новому продукту ISM Revision: Risk Manager, о чем и хотел с вами поделиться. 

В рамках вебинара разрабочики представили свой новый продукт, показали его интерфейс и прошлись по основным шагам, необходимым для оценки рисков ИБ. Запись вебинара обещали выложить в свободный доступ.

Итак, основные моменты по представленному продукту Risk Manager:

Основы разработки методологии для этого продукта:
  • РС БР ИББС-2.2-2009
  • ISO 27005,
  • ОCTAVE,
  • NIST.
В системе уже есть заранее проработанная со стороны разработчиков и внесенная в систему аналитика, которая может использоваться при проведении оценки рисков, что сокращает временные затраты на проведение оценки рисков. Среди такой аналитики:
    • критерии оценки ущерба,
    • перечень типовых информационных активов,
    • перечень нарушителей,
    • перечень угроз и способов реализации угроз,
    • перечень предпосылок реализации угроз,
    • перечень защитных мер.
    При этом остается возможность самостоятельной настройки системы и добавления дополнительный сведений, присущих конкретной организации.

    Основные шаги оценки рисков с помощью продукта: 

    • определение параметров оценки рисков (критерии оценки, уровень допустимого рисков);
    • определение области оценки рисков (перечень информационных активов, объекты среды, оценка ценности информационных активов);
    • определение угроз ИБ (предпосылки реализации угроз, источники угроз);
    • оценка вероятности реализации угроз и степени тяжести последствий реализации угроз; 
    • определение уровня рисков ИБ (качественные и количественные оценки);
    • составление плана обработки рисков ИБ;
    • формирование отчетной документации по результатам оценки рисков ИБ.

    Из заложенных в систему отчетов:

    • Перечень информационных активов;
    • Перечень объектов среды;
    • Протокол утверждения критериев оценки рисков;
    • Сводный и детализированный реестры рисков;
    • План обработки рисков.

    Из прочего интересного: 
    • Способы реализации угроз разделены исходя из затрагиваемых свойств ИБ: конфиденциальности, целостности, доступности. Т.е. когда мы оцениваем угрозы, то фокусируемся на конкретных последствиях с точки зрения К, Ц и Д. 
    • Процесс оценки рисков организуется применительно к группам объектов среды, в качестве которых может выступать информационные системы, АБС, территориальные подразделения или другие сущности, которыми удобно оперировать пользователю при оценки рисков. Исходя из выбранной детализации групп объектов среды можно получить необходимую детализацию оценки рисков ИБ.
    • Заложена автоматизация расчетов СТП реализации угроз исходя из ценности информационных активов, обрабатываемых в рамках оцениваемой группы объектов среды.
    • Заложена автоматизация расчетов СВР угроз исходя из актуальных предпосылок, источников угроз и применяемых защитных мерах. В системе предусмотрены и уже проставлены коэффициенты по защитным мерам и по источникам угроз, влияющие на  расчет СВР, при этом их можно изменять самому + менять итоговую оценку применительно к каждому конкретному риску ИБ.
    • Наличие двух режимов работы с системой: мастера и экспертного режима.
    • Импорт/экспорт результатов оценок.
    Таковы основные моменты, полученные из прошедшего вебинара. Более подробно возможности продукта можно будет оценить после тестирования демо версии этого продукта, которую разработчики обещали предоставить после вебинара по запросу на адрес - sales@ismsys.ru.

    Относительно цены решения - была озвучена только стоимость максимального пакета, включающего ПО, обучение двух специалистов и пакет шаблонов ОРД по оценке рисков ИБ - порядка 270 тыс. руб. За более подробной информацией завернули опять таки на sales@ismsys.ru.

    Еще один момент, который хотел бы отметить - разработчики ISM Systems анонсировали в рамках вебинара разработку с их стороны продукта по автоматизации оценки соответствия выполнения требований по защите информации при осуществлении переводов денежных средств в соответствии с Положеним Банка России 382-П.

    upd:
    Появилась запись прошедшего вебинара: 

    среда, 18 июля 2012 г.

    Семинар в АИС по тематике НПС

    Побывал вчера в Академии Информационных Систем на семинаре "Вопросы обеспечения защиты информации при осуществлении переводов денежных средств и контроля за их соблюдением". Не смотря на то, что само мероприятие было платным, участников оно собрало  достаточно много (по подсчетом АИС порядка 60 человек), среди которых были представители кредитных и не кредитных организаций, участников НПС, а также интеграторы - куда же без них =). Из докладчиков - представители АИС, Банка России и НП "АБИСС". 

    Вступительную часть семинара провел эксперт АИС - Левиев Д.О., осветивший основные аспекты законодательного регулирования в национальной платежной системе, терминологию и отдельные моменты. В заключении семинара выступал представитель НП "АБИСС" - Дроздов А.В., но его тема не относилась напрямую к тематике НПС, а в большей части затрагивала само партнерство и его развитие. 

    Наибольший же интерес (по крайней мере для меня) представляло выступление представителя Банка России Харламова В.П. (Начальник отдела Департамента регулирования расчетов (ДРР) Банка России) - всегда интересно послушать регуляторов.

    Валерий Павлович прошелся по основным требованиям 161-ФЗ и документов Банка России к обеспечению защиты информации при осуществлении переводов денежных средств, затронул вопросы оценки выполнения установленных требований, а также контроля и надзора со стороны ЦБ.

    Ниже хочу привести основные интересные мысли, прозвучавшие в выступлениях докладчиков:
    • Может ли кредитная организация не входить ни в одну платежную систему и ни являться оператором по переводу денежных средств? Нужно ли в этом случае сдавать отчетность в ЦБ? - вопрос не понятный, сам представитель ЦБ не знает на него ответ - запрошено разъяснение в Юридический департамент ЦБ.
    • На текущий момент в России нет ни одного зарегистрированного оператора платежной системы в соответствии с требования законодательства о НПС, пока только одна организация подала в ЦБ заявление о ее регистрации в качестве оператора платежной системы. 
    • Регистрации подлежат именно операторы платежной системы, а не сами платежные системы.
    • Банк России по закону является оператором платежной системы Банка России, но сказать что он зарегистрирован нельзя, т.к. не выполнены обязательные требования. 
    • Требования 161-ФЗ и ПП 584 в целом хорошо коррелируют с требованиями 382-П. В законе и ПП написано много всего, но контролироваться в итоге будут требования 382-П, поэтому на них и надо ориентироваться в первую очередь. 
    • Банковские платежные агенты (субагенты) не входят в платежную систему (не являются участниками платежной системы) - граница платежной системы (зона ответственности оператора платежной системы) проходит по оператору по переводу денежных средств), проверять и контролировать платежных агентов должны операторы по переводу денежных средств, которые их привлекли. 
    • Требования по обеспечению ИБ в НПС базируются на требованиях СТО БР ИББС, но ряд моментов был сознательно упрощен,  а также отдельные разделы (менеджмент) был существенно перефразированы. 
    • По сравнению со СТО БР ИББС появились элементы нормативного регулирования, а также ответственность за нарушение требований (Статья 15.36. Неисполнение предписания Банка России, направленного им при осуществлении надзора в национальной платежной системе - до 500  тыс. руб.).
    • В НПС заложены элементы борьбы с полным не выполнением отдельных требований (корректирующие коэффициенты к1 и к2) , при этом ЦБ признало свой просчет с методикой оценки соответствия по СТО БР ИББС, в части оценки группового показателя по выполнению требований по обработки ПДн (М9), когда невыполнение одного требований приводит к понижению итогового уровня. Такая позиция оказалось слишком жесткой, так как тот же Роскомнадзор смотрит на невыполнение отдельных требований по обработке ПДн довольно лояльно. 
    • У участников рынка нет четкого понимания кто есть кто в НПС: являются ли они операторами платежной системы, операторами по переводу денежных средств и др., а также какие конкретно действия необходимо предпринимать в настоящий момент, и надо ли вообще что-то делать. 
    Конечно, это далеко не все, что обсуждалось на семинаре - все не объять. 

    Были среди вопросов, обсуждавшихся на семинаре и те, которые не нашли своего ответа,  например, как быть с информированием клиентов о проведенных платежах, когда в смс сообщаются остатки денежных средств на счетах клиентов, которые в соответствии с текущими требования должны соответствующим образом защищаться. 

    В целом, не смотря на скептические отношения отдельных моих коллег к этому мероприятию, мол коллективное чтение и т.п., мне прошедший семинар понравился: немного систематизировал текущую информацию, получил новую, послушал мнения регулятора, а также других участников рынка.  

    В заключение, хочу отметить как всегда хорошую организацию мероприятия со стороны АИС! 
    По окончании же мероприятия еще и свидетельства АИС выдали. 

    Материалы семинара организаторы обещали позже (после определенных авторских правок) выложить в публичный доступ или передать участникам семинара, так что возможно скоро появятся в сети. 

    понедельник, 16 июля 2012 г.

    Членство в НП "АБИСС" - а нужно ли?

    Анализ последнего исследования НП "АБИСС" о практике применения СТО БР ИББС в кредитных организациях, а также изучение их обновленного сайта сподвигли меня задуматься о целесообразности и ценности членства в этом самом Партнерстве для различных типов организаций, в большей степени для организаций-консультантов и организаций-аудиторов, поскольку на текущий момент я работаю именно в интеграторе.

    Для начала немного статистики по участникам НП "АБИСС": 
    • организации-консультанты практически совпадают с организациями-аудиторами, лишь  один интегратор из всех (ЗАО «Бэлл Интегратор») получил только один статус организации-аудитора - все остальные имеют сразу по два: и аудитора, и консультанта;
    • учитывая количество присоединившихся к стандарту кредитных организаций, их доля в НП "АБИСС" катастрофически мала: хоть и не на много, но даже меньше доли консультантов и аудиторов. Отсутсвие жестких правил для кредитных организаций, а также каких-либо взносов за членство в Партнерстве - не исправляет ситуацию. Многие предпочитают держаться пока в стороне;
    • из учебных центров пока только один АИС вошел в Партнерство - но это и не удивительно, так как именно тут проходят согласованные с НП "АБИСС" курсы по тематике СТО БР ИББС. 
    Итак, на одной чаше весов оценки нужности вступления в НП "АБСИ" - затраты для организаций-консультантов и организаций-аудиторов на участие в НП "АБИСС":
    • Вступительный взнос (уплачивается организациями единовременно при подаче заявления на вступление в члены НП «АБИСС»:
      • для претендующих на вступление в группу организаций-аудиторов – 500 тыс.руб.;
      • для претендующих на вступление в группу организаций-консультантов – 250 тыс. руб. 
    • Ежегодный членский взнос (уплачивается членами НП «АБИСС» по истечению одного года после оплаты вступительного взноса»:
      • для организаций-аудиторов –  500 тыс. руб.; 
      • для организаций-консультантов –   250 тыс. руб. 
    • Затраты на прохождения профильного обучения (повышения квалификации) по программам согласованным с Партнерством: 
      • для организаций-аудиторов – не менее 3-х сотрудников обученных по аудиту ИБ –  по сути курсы в АИС СБР040 "Аудит ИБ организаций БС РФ". Стоимость обучения:  47,5 тыс. руб + 3 чел. = 142,5 тыс. руб.;
      • для организаций-консультантов – не менее 3-х сотрудников обученных по программам, согласованным с Партнерством – по сути курсы в АИС СБР010,  СБР020, СБР030 "Введение, Внедрение, Самооценка". Стоимость обучения: 67,5 тыс. руб + 3 чел. = 202,5 тыс. руб.
    • Затраты на поддержание квалификации персонала в части обучения по программам согласованным с Партнерством - с учетом текучки кадров ежегодно в среднем придется обучать по одному сотрудники по аудиту и по внедрению СТО БР ИББС, это соответственно еще плюс ежегодные затраты:
      •  для организаций-аудиторов – 47,5 тыс. руб.;
      • для организаций-консультантов – 67,5 тыс. руб.
    Таким образом совокупные затраты на участи в НП "АБИСС" составляют:
    • для организации-аудиторов: порядка 650 тыс. руб. первоначальные и порядка 550 тыс. руб. дальнейшие ежегодные. 
    • для организаций-консультантов: порядка 450 тыс. руб. первоначальные и порядка 300 тыс. руб. дальнейшие ежегодные.
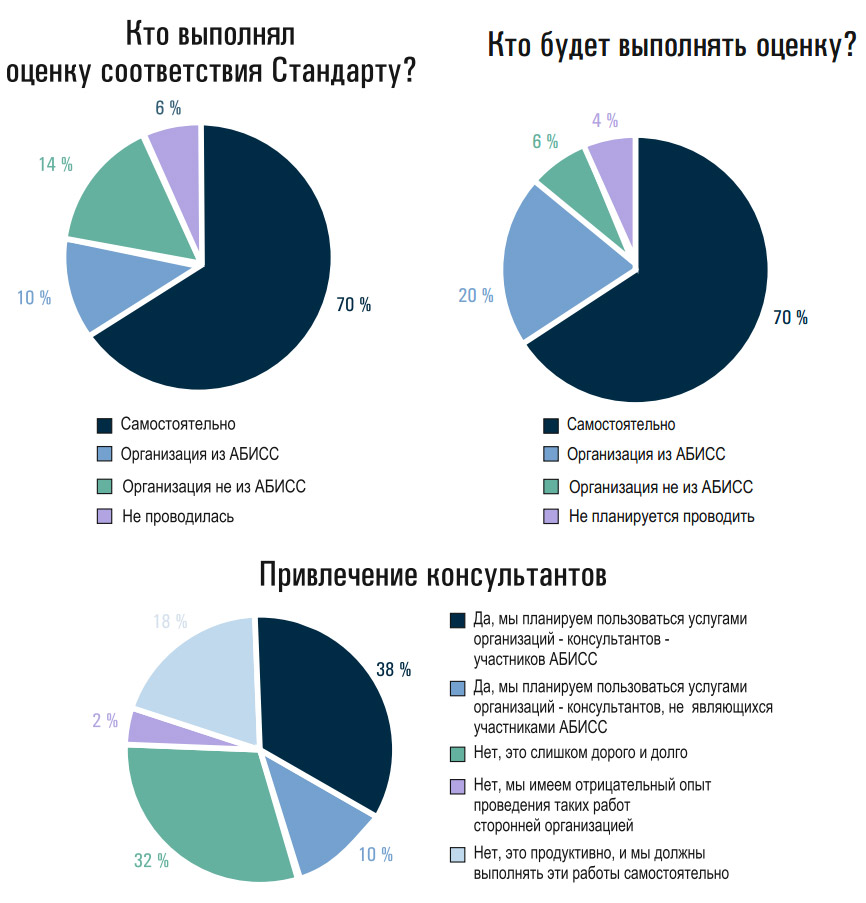
    На другой чаше весов оценки нужности вступления в НП "АБСИ" - преимущества для организаций от членства в Партнерстве, для оценки которых предлагаю обратиться к исследованию НП "АБИСС", в котором представлены следующие интересные диаграммы по привлечению кредитными организациями консультантов и аудиторов к работам по СТО БР ИББС:
    Из этих диаграмм в частности видно, что на текущий момент по уже проведенным работам членство в НП "АБИСС" не являлось главным преимуществом при выборе исполнителя для работ. Однако в настоящий момент, в том числе столкнувшись с определенным отрицательным опытом привлечения неквалифицированных интеграторов, ряд организаций в большей степени ориентируется на дальнейшее привлечения к работам по СТО БР ИББС именно участников партнерства "АБИСС", как более надежных исполнителей. 

    При этом, необходимо учитывать, что исследование НП "АБИСС" проводилось на основе опроса именно ИБ-представителей кредитных организаций, которые, по большей части, осознают необходимость привлечения квалифицированных консультантов, однако какой фактор будет решающим при финальном выборе исполнителя - большой вопрос. Практика показывает, что порой, не смотря на мнения своих ИБ-ков, руководство в итоге принимает решение в пользу меньшей цены.

    четверг, 12 июля 2012 г.

    Вебинары по продуктам ISM Revision для автоматизации процессов СТО БР ИББС

    Не так давно компания ISM Systems анонсировала свой новый продукт по тематике СТО БР ИББС - ISM Revision: Risk Manager. Это решение было представлено в июне месяце на прошедшей в Москве межбанковской конференции «Вопросы обеспечения безопасности Национальной платежной системы и дистанционного банковского обслуживания».

    Пожалуй, это первое специализированное решение по оценке рисков информационной безопасности, учитывающее требования стандарта СТО БР ИББС-1.0 и методику оценки рисков РС БР ИББС-2.2, хотя и с некой ее оптимизацией. Если кто знает другие - то пишите в комментариях.

    При этом разработчики не стали все-таки замыкаться только на нуждах СТО БР ИББС и постарались сделать более универсальный продукт, применимый для более широкого круга задач (ISO, PCI DSS и пр.) - такова предварительная оценка этого продукта.

    Ждем демо-версию - а пока разработчики предлагают 24 июля поучаствовать в вебинаре, в рамках которого они представят сам продукт, а также покажут каким образом его использовать для оценки рисков ИБ с учетом требований различных стандартов (СТО БР ИББС, ISO, PCI DSS). - Зарегистрироваться на вебинар можно тут.

    Также на 16 августа компанией ISM Systems запланирован еще один вебинар, уже по другому своему продукту - ISM Revision:Audit Manager, о котором я подробнее уже писал тут и тут. Регистрация на вебинар соответственно тут.

    среда, 11 июля 2012 г.

    НП "АБИСС" - Практика применения Комплекса документов Банка России по обеспечению информационной безопасности

    На днях наткнулся на исследование НП "АБИСС" по практике применения документов Комплекса БР ИББС в кредитных организациях. 
    Исследование проведено в первом квартале 2012 года и основано на опросе 50 кредитных организаций различного масштаба и территориальной распределенности, что на мой взгляд не совсем репрезентативная выборка, учитывая общее количество кредитных организаций в РФ - могли бы и пошире копнуть =) 
    Рис. 1. Выборка респондентов для исследования
    Итак, в исследовании представлены результаты в разбивке по следующим направлениям: 
    • Бюджет и присоединение к Стандарту
    • Кадровый вопрос
    • Выполнение работы и планы по внедрению Стандарта
    По первым двум разделам для меня наиболее интересными показались следующие результаты: 
    • 52% опрошенных высказались за обязательный статус Стандарта;
    • по сравнению с результатами предыдущих исследований количество кредитных организаций без выделенного подразделения ИБ сократилось с 30% до 2%;
    • 45 % банков имеют в штате как минимум одного сотрудника, прошедшего курсы по СТО БР ИББС;
    • основная проблема кредитных организаций при поиске специалистов по ИБ (38 % опрошенных) связана с низким уровнем предлагаемой заработной платы.
    Интересные цифры получены по заработной плате сотрудников ИБ: 
    Рис. 2. Заработная плана сотрудников ИБ кредитных организаций
    По своему опыту могу сказать, что с одной стороны маленькие ЗП зачастую свойственны маленьким и средним кредитным организациям, а вот работа в крупном банке далеко не всегда гарантирует высокую ЗП. Кроме того, поскольку опрос проводился как по Москве, так и по регионам, то тут наверное надо учитывать значительно меньшие ЗП в регионах, где специалисты по ИБ по большей части получают ЗП менее 1000 $. 

    В части выполнения работ по внедрению Стандарта (3-ая часть) в исследовании приведены следующие интересные и наверное закономерные результаты: 
    • только 6 % опрошенных ни разу не проводили оценку соответствия Стандарту;
    • в 70 % оценка соответствия проведена собственными силами (самооценка), столько же организаций планируют продолжать эту работу своими силами;
    • 52 % не планируют привлекать консультантов к дальнейшим работам по внедрению стандарта;
    • 42 % организаций на текущий момент ни разу не проводили анализ рисков ИБ. 
    В части планов по продолжению работ по внедрению Стандарта в исследовании получены следующие результаты: 
    Рис. 3. Планы по проведению работ
    С самим исследованием можно ознакомиться тут.

    вторник, 10 июля 2012 г.

    НПС - где и чему учат?

    Тематика НПС в последнее время активно муссируется на различных мероприятиях по ИБ, а также в блогосфере, вытесняя на второй план тематики СТО БР и даже ПДн. Много вопросов, много непонятных мест. В связи с этим на днях проанализировал, какие в ближайшее время планируются учебные мероприятия по тематике Национальной платежной системы. Результаты анализа свел ниже.

    Место
    Тематика
    Ближайшая дата
    Длительность
    Стоимость
    АИС
    Семинар «Вопросы обеспечения защиты информации при осуществлении переводов денежных средств и контроля за их соблюдением» - подробно
    17.07.2012
    1 день
    (6 часов)
    5664 руб.
    Финансовый консалтинг
    Алексей Лукацкий – Курс по НПС - подробно
    19.07.2012
    1 день
    6 000 руб.
    АИС
    Курс "Введение в основные нормы НПС и защиту информации при осуществлении переводов денежных средств организаций участников НПС РФ" - подробно
    15.10.12–16.10.12
    19.11.12–20.11.12
    2 дня
    (16 часов)
    15 000 руб.
    АИС
    Курс "Реализация национального законодательства и требований Банка России по защите информации при осуществлении переводов денежных средств в рамках НПС" - подробно
    17.10.12–19.10.12
    21.11.12–23.11.12
    3 дня
    (24 часов)
    25 000 руб.
    АИС
    Курс "Контроль, оценка соответствия и самооценка соблюдения требований к защите информации при осуществлении переводов денежных средств" - подробно
    22.10.12–24.10.12
    26.11.12–28.11.12
    3 дня
    (24 часов)
    25 000 руб.


    Если у кого есть дополнительная информация - велкам!

    вторник, 13 марта 2012 г.

    Экспресс-оценка на соответствие СТО БР ИББС-1.0 от ISM Systems

    На днях компания ISM Systems в развитие своей системы автоматизации оценки соответствия анонсировала новый онлайн-сервис "Экспресс-оценка", который по заявлению авторов позволяет быстро получить общее представление о степени соответствия ИБ организаций БС РФ требованиям стандарта СТО БР ИББС-1.0-2010. 

    Проведя небольшое тестирование данного сервиса, готов поделиться основными результатами и своими ощущениями о сервисе.

    Как я уже сказал это онлайн-сервис, для доступа к нему необходимо пройти по ссылке:  http://express.ismsys.ru/  и указать свой почтовый адрес. На этом собственно процесс регистрации и заканчивается, после чего можно уже использовать сам сервис.  


    Порадовало то, что вбиваемые в систему результаты сохраняются в ней. После очередного входа под тем же почтовым адресом у вас отображаются результаты, внесенные вами в прошлый раз.

    В плане эргономики все довольно приятно, ничего лишнего, все работает довольно четко и быстро. Лично я тестировал этот сервис с планшета - все работает на ура. Не всегда правда попадал пальцами по чек-боксам, ну на то зум пригодился =).

    Вообще тема с работой с подобными системами с планшета меня очень привлекает, так как это порой очень удобно при проведении непосредственно аудитов или самооценок ИБ, так как прибавляет аудитору мобильности и позволяет ему оперативно получать необходимую информацию и вводить в систему новую. Насколько я понимаю основной модуль ISM Revision: Audit Manager как раз предоставляет аудитору такую возможность, причем как в варианте исполнения с виртуальным сервером, так и в SaaS решении. А если бы и протоколы сразу туда вбивать по ходу опросов и наблюдений ... =)

    В части процесса оценки разработчики сервиса провели определенную перегруппировку и переработку частных показателей СТО БР ИББС-1.2 (коих там более 3-х сотен), получив порядка 100 мероприятий, сгруппированных в следующие 16 доменов: 
    1. Управление доступом и регистрацией
    2. Антивирусная защита
    3. Безопасность при использовании сети Интернет
    4. Информационная безопасность при использовании СКЗИ  
    5. Безопасность банковских технологических процессов
    6. Безопасность при осуществлении ДБО
    7. Безопасность персональных данных
    8. Обеспечение информационной безопасности АБС на стадиях жизненного цикла
    9. Служба информационной безопасности
    10. Организация системы менеджмента информационной безопасности
    11. Управление информационными активами
    12. Управление рисками информационной безопасности
    13. Безопасность при управлении персоналом
    14. Мониторинг, контроль и управление инцидентами информационной безопасности
    15. Непрерывность бизнеса и ее восстановление после прерывания
    16. Аудит и самооценка информационной безопасности
    Сами мероприятия получились довольно понятными, так как отражают реальные шаги, необходимые для приведения кредитных организаций к соответствию требованиям СТО БР ИББС-1.0. В итоге необходимо просмотреть каждый домен и отметить те мероприятия, которые уже реализованы в организации (документированы и выполнены - промежуточных оценок в сервисе не предусмотрено). Далее кликаем на "Рассчитать" и слева получаем основные оценки по направлениям ИБ и круговую диаграмму в разбивке по групповым показателям. У меня на планшете при вдумчивом прочтении и выборе реализованных мероприятий весь процесс занял чуть более часа чистого времени.

    При этом в сервисе есть ряд ограничений, так в нем нет учета уточняющих вопросов по персональным данным приложения В СТО БР ИББС-1.2, а также нет раздельной оценки частных показателей ИБ из М1-М6 по направлениям банковского платежного, информационного процессов и в рамках которого обрабатываются ПДн. Но это в принципе и понятно, уместить это в рамках экспресс-оценки задача не простая. Для оценки в таких деталях надо проводить все-таки полноценную оценку соответствия по всем канонам СТО БР ИББС-1.2.

    Подводя итог могу сказать, что представленная компанией ISM Systems идея довольно интересна - получить за 1-2 часа общее представление о состоянии ИБ кредитной организации в шкале СТО БР ИББС-1.2 довольно заманчиво. Понятно, что это не полноценная оценка соответствия и ее результаты не направишь в ЦБ как результаты самооценки (хотя может кто-то и может), но для тех кредитных организаций, кто еще не начинал работы по приведению к соответствию СТО БР ИББС, теперь это наиболее быстрый способ понять свой текущий уровень ИБ и наметить дальнейшие шаги.

    среда, 7 марта 2012 г.

    Новый учебный курс по тематике СТО БР ИББС от Академии информационных систем

    Академия информационных систем анонсировала проведение нового курса по тематике стандарта Банка России по информационной безопасности: СБР060 "Оценка рисков нарушения информационной безопасности в соответствии с рекомендации в области стандартизации Банка России".

    Как видно из названия этот курс посвящен вопросам оценки рисков информационной безопасности в соответствии с РС БР ИББС-2.2-2009 "Методика оценки рисков нарушения информационной безопасности".

    Программа курса состоит из следующих разделов:
    • Термины и определения;
    • Общий подход к оценке рисков нарушения ИБ;
    • Процедуры оценки рисков нарушения ИБ;
    • Классы источников угроз;
    • Практическое задание: Оценка рисков нарушения ИБ.
    Начало курса - 22 марта 2012 г., длительность - 2 дня. По окончании курса выдается сертификат АИС.
    По информации с АИС читает курс представитель BSI.

    Таким образом полный перечень курсов по тематике СТО БР ИББС, проводимых в Академии информационных систем в настоящее время, включает в себя 5 курсов:
    • СБР010 - Введение в Стандарт Банка России СТО БР ИББС-1.0-2010;
    • СБР020 - Внедрение Стандарта Банка России СТО БР ИББС-1.0-2010;
    • СБР030 - Проведение самооценки информационной безопасности по требованиям Стандарта Банка России СТО БР ИББС -1.0-2010;
    • СБР040 - Аудит информационной безопасности организаций банковской системы Российской Федерации;
    • СБР060 - Оценка рисков нарушения информационной безопасности в соответствии с рекомендациями в области стандартизации Банка России.
    При этом курсы СБР010-СБР030 (ближайшие - 11 марта) и СБР040 (ближайшие - 26 марта) согласованны с НП АБИСС и при прохождении обучения по ним выдаются сертификаты ПН АБИСС соответственно специалиста по внедрению стандарта СТО БР ИББС-1.0 и аудитора по СТО БР ИББС-1.0.

    Напомню, что в соответствии с Положением "О членах НП "АБИСС" организации-члены партнерства, а также кандидаты на вступление в партнерство в качестве Аудиторов или Консультантов должны иметь в своем штате по 3 специалиста, прошедших обучение по программам, согласованным с НП АБИСС (см. п.п. 3.2.2 и 3.3.2 Положения).