понедельник, 16 июля 2012 г.

Членство в НП "АБИСС" - а нужно ли?

Анализ последнего исследования НП "АБИСС" о практике применения СТО БР ИББС в кредитных организациях, а также изучение их обновленного сайта сподвигли меня задуматься о целесообразности и ценности членства в этом самом Партнерстве для различных типов организаций, в большей степени для организаций-консультантов и организаций-аудиторов, поскольку на текущий момент я работаю именно в интеграторе.

Для начала немного статистики по участникам НП "АБИСС": 
  • организации-консультанты практически совпадают с организациями-аудиторами, лишь  один интегратор из всех (ЗАО «Бэлл Интегратор») получил только один статус организации-аудитора - все остальные имеют сразу по два: и аудитора, и консультанта;
  • учитывая количество присоединившихся к стандарту кредитных организаций, их доля в НП "АБИСС" катастрофически мала: хоть и не на много, но даже меньше доли консультантов и аудиторов. Отсутсвие жестких правил для кредитных организаций, а также каких-либо взносов за членство в Партнерстве - не исправляет ситуацию. Многие предпочитают держаться пока в стороне;
  • из учебных центров пока только один АИС вошел в Партнерство - но это и не удивительно, так как именно тут проходят согласованные с НП "АБИСС" курсы по тематике СТО БР ИББС. 
Итак, на одной чаше весов оценки нужности вступления в НП "АБСИ" - затраты для организаций-консультантов и организаций-аудиторов на участие в НП "АБИСС":
  • Вступительный взнос (уплачивается организациями единовременно при подаче заявления на вступление в члены НП «АБИСС»:
    • для претендующих на вступление в группу организаций-аудиторов – 500 тыс.руб.;
    • для претендующих на вступление в группу организаций-консультантов – 250 тыс. руб. 
  • Ежегодный членский взнос (уплачивается членами НП «АБИСС» по истечению одного года после оплаты вступительного взноса»:
    • для организаций-аудиторов –  500 тыс. руб.; 
    • для организаций-консультантов –   250 тыс. руб. 
  • Затраты на прохождения профильного обучения (повышения квалификации) по программам согласованным с Партнерством: 
    • для организаций-аудиторов – не менее 3-х сотрудников обученных по аудиту ИБ –  по сути курсы в АИС СБР040 "Аудит ИБ организаций БС РФ". Стоимость обучения:  47,5 тыс. руб + 3 чел. = 142,5 тыс. руб.;
    • для организаций-консультантов – не менее 3-х сотрудников обученных по программам, согласованным с Партнерством – по сути курсы в АИС СБР010,  СБР020, СБР030 "Введение, Внедрение, Самооценка". Стоимость обучения: 67,5 тыс. руб + 3 чел. = 202,5 тыс. руб.
  • Затраты на поддержание квалификации персонала в части обучения по программам согласованным с Партнерством - с учетом текучки кадров ежегодно в среднем придется обучать по одному сотрудники по аудиту и по внедрению СТО БР ИББС, это соответственно еще плюс ежегодные затраты:
    •  для организаций-аудиторов – 47,5 тыс. руб.;
    • для организаций-консультантов – 67,5 тыс. руб.
Таким образом совокупные затраты на участи в НП "АБИСС" составляют:
  • для организации-аудиторов: порядка 650 тыс. руб. первоначальные и порядка 550 тыс. руб. дальнейшие ежегодные. 
  • для организаций-консультантов: порядка 450 тыс. руб. первоначальные и порядка 300 тыс. руб. дальнейшие ежегодные.
На другой чаше весов оценки нужности вступления в НП "АБСИ" - преимущества для организаций от членства в Партнерстве, для оценки которых предлагаю обратиться к исследованию НП "АБИСС", в котором представлены следующие интересные диаграммы по привлечению кредитными организациями консультантов и аудиторов к работам по СТО БР ИББС:
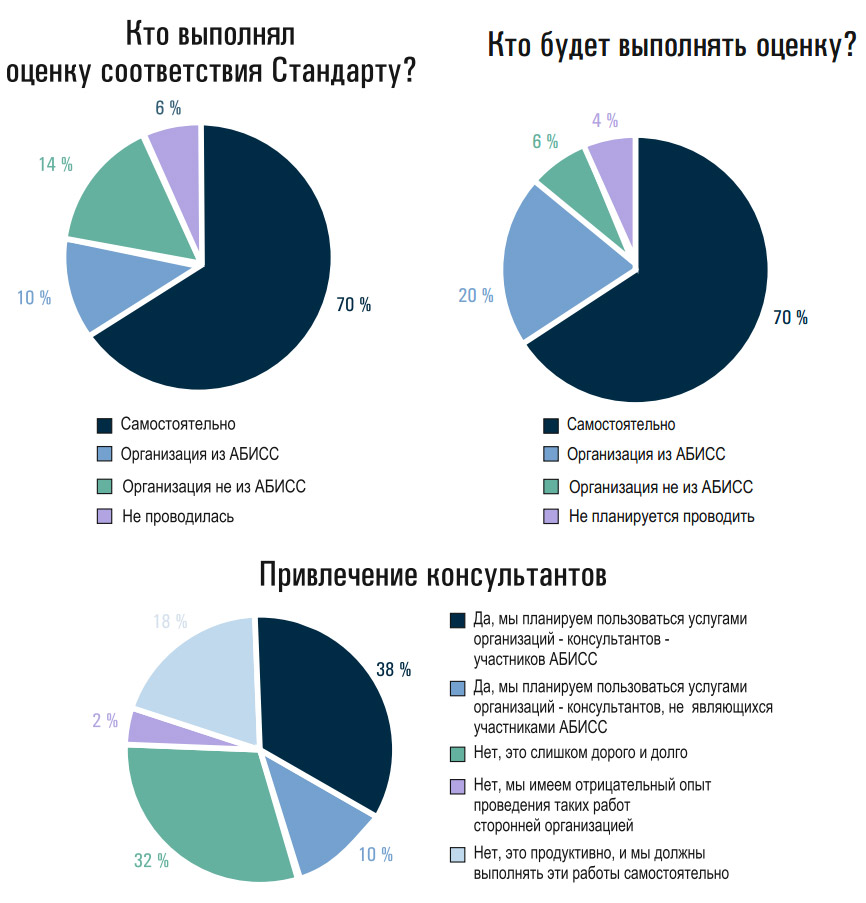
Из этих диаграмм в частности видно, что на текущий момент по уже проведенным работам членство в НП "АБИСС" не являлось главным преимуществом при выборе исполнителя для работ. Однако в настоящий момент, в том числе столкнувшись с определенным отрицательным опытом привлечения неквалифицированных интеграторов, ряд организаций в большей степени ориентируется на дальнейшее привлечения к работам по СТО БР ИББС именно участников партнерства "АБИСС", как более надежных исполнителей. 

При этом, необходимо учитывать, что исследование НП "АБИСС" проводилось на основе опроса именно ИБ-представителей кредитных организаций, которые, по большей части, осознают необходимость привлечения квалифицированных консультантов, однако какой фактор будет решающим при финальном выборе исполнителя - большой вопрос. Практика показывает, что порой, не смотря на мнения своих ИБ-ков, руководство в итоге принимает решение в пользу меньшей цены.

четверг, 12 июля 2012 г.

Вебинары по продуктам ISM Revision для автоматизации процессов СТО БР ИББС

Не так давно компания ISM Systems анонсировала свой новый продукт по тематике СТО БР ИББС - ISM Revision: Risk Manager. Это решение было представлено в июне месяце на прошедшей в Москве межбанковской конференции «Вопросы обеспечения безопасности Национальной платежной системы и дистанционного банковского обслуживания».

Пожалуй, это первое специализированное решение по оценке рисков информационной безопасности, учитывающее требования стандарта СТО БР ИББС-1.0 и методику оценки рисков РС БР ИББС-2.2, хотя и с некой ее оптимизацией. Если кто знает другие - то пишите в комментариях.

При этом разработчики не стали все-таки замыкаться только на нуждах СТО БР ИББС и постарались сделать более универсальный продукт, применимый для более широкого круга задач (ISO, PCI DSS и пр.) - такова предварительная оценка этого продукта.

Ждем демо-версию - а пока разработчики предлагают 24 июля поучаствовать в вебинаре, в рамках которого они представят сам продукт, а также покажут каким образом его использовать для оценки рисков ИБ с учетом требований различных стандартов (СТО БР ИББС, ISO, PCI DSS). - Зарегистрироваться на вебинар можно тут.

Также на 16 августа компанией ISM Systems запланирован еще один вебинар, уже по другому своему продукту - ISM Revision:Audit Manager, о котором я подробнее уже писал тут и тут. Регистрация на вебинар соответственно тут.

среда, 11 июля 2012 г.

НП "АБИСС" - Практика применения Комплекса документов Банка России по обеспечению информационной безопасности

На днях наткнулся на исследование НП "АБИСС" по практике применения документов Комплекса БР ИББС в кредитных организациях. 
Исследование проведено в первом квартале 2012 года и основано на опросе 50 кредитных организаций различного масштаба и территориальной распределенности, что на мой взгляд не совсем репрезентативная выборка, учитывая общее количество кредитных организаций в РФ - могли бы и пошире копнуть =) 
Рис. 1. Выборка респондентов для исследования
Итак, в исследовании представлены результаты в разбивке по следующим направлениям: 
  • Бюджет и присоединение к Стандарту
  • Кадровый вопрос
  • Выполнение работы и планы по внедрению Стандарта
По первым двум разделам для меня наиболее интересными показались следующие результаты: 
  • 52% опрошенных высказались за обязательный статус Стандарта;
  • по сравнению с результатами предыдущих исследований количество кредитных организаций без выделенного подразделения ИБ сократилось с 30% до 2%;
  • 45 % банков имеют в штате как минимум одного сотрудника, прошедшего курсы по СТО БР ИББС;
  • основная проблема кредитных организаций при поиске специалистов по ИБ (38 % опрошенных) связана с низким уровнем предлагаемой заработной платы.
Интересные цифры получены по заработной плате сотрудников ИБ: 
Рис. 2. Заработная плана сотрудников ИБ кредитных организаций
По своему опыту могу сказать, что с одной стороны маленькие ЗП зачастую свойственны маленьким и средним кредитным организациям, а вот работа в крупном банке далеко не всегда гарантирует высокую ЗП. Кроме того, поскольку опрос проводился как по Москве, так и по регионам, то тут наверное надо учитывать значительно меньшие ЗП в регионах, где специалисты по ИБ по большей части получают ЗП менее 1000 $. 

В части выполнения работ по внедрению Стандарта (3-ая часть) в исследовании приведены следующие интересные и наверное закономерные результаты: 
  • только 6 % опрошенных ни разу не проводили оценку соответствия Стандарту;
  • в 70 % оценка соответствия проведена собственными силами (самооценка), столько же организаций планируют продолжать эту работу своими силами;
  • 52 % не планируют привлекать консультантов к дальнейшим работам по внедрению стандарта;
  • 42 % организаций на текущий момент ни разу не проводили анализ рисков ИБ. 
В части планов по продолжению работ по внедрению Стандарта в исследовании получены следующие результаты: 
Рис. 3. Планы по проведению работ
С самим исследованием можно ознакомиться тут.

вторник, 10 июля 2012 г.

НПС - где и чему учат?

Тематика НПС в последнее время активно муссируется на различных мероприятиях по ИБ, а также в блогосфере, вытесняя на второй план тематики СТО БР и даже ПДн. Много вопросов, много непонятных мест. В связи с этим на днях проанализировал, какие в ближайшее время планируются учебные мероприятия по тематике Национальной платежной системы. Результаты анализа свел ниже.

Место
Тематика
Ближайшая дата
Длительность
Стоимость
АИС
Семинар «Вопросы обеспечения защиты информации при осуществлении переводов денежных средств и контроля за их соблюдением» - подробно
17.07.2012
1 день
(6 часов)
5664 руб.
Финансовый консалтинг
Алексей Лукацкий – Курс по НПС - подробно
19.07.2012
1 день
6 000 руб.
АИС
Курс "Введение в основные нормы НПС и защиту информации при осуществлении переводов денежных средств организаций участников НПС РФ" - подробно
15.10.12–16.10.12
19.11.12–20.11.12
2 дня
(16 часов)
15 000 руб.
АИС
Курс "Реализация национального законодательства и требований Банка России по защите информации при осуществлении переводов денежных средств в рамках НПС" - подробно
17.10.12–19.10.12
21.11.12–23.11.12
3 дня
(24 часов)
25 000 руб.
АИС
Курс "Контроль, оценка соответствия и самооценка соблюдения требований к защите информации при осуществлении переводов денежных средств" - подробно
22.10.12–24.10.12
26.11.12–28.11.12
3 дня
(24 часов)
25 000 руб.


Если у кого есть дополнительная информация - велкам!

вторник, 13 марта 2012 г.

Экспресс-оценка на соответствие СТО БР ИББС-1.0 от ISM Systems

На днях компания ISM Systems в развитие своей системы автоматизации оценки соответствия анонсировала новый онлайн-сервис "Экспресс-оценка", который по заявлению авторов позволяет быстро получить общее представление о степени соответствия ИБ организаций БС РФ требованиям стандарта СТО БР ИББС-1.0-2010. 

Проведя небольшое тестирование данного сервиса, готов поделиться основными результатами и своими ощущениями о сервисе.

Как я уже сказал это онлайн-сервис, для доступа к нему необходимо пройти по ссылке:  http://express.ismsys.ru/  и указать свой почтовый адрес. На этом собственно процесс регистрации и заканчивается, после чего можно уже использовать сам сервис.  


Порадовало то, что вбиваемые в систему результаты сохраняются в ней. После очередного входа под тем же почтовым адресом у вас отображаются результаты, внесенные вами в прошлый раз.

В плане эргономики все довольно приятно, ничего лишнего, все работает довольно четко и быстро. Лично я тестировал этот сервис с планшета - все работает на ура. Не всегда правда попадал пальцами по чек-боксам, ну на то зум пригодился =).

Вообще тема с работой с подобными системами с планшета меня очень привлекает, так как это порой очень удобно при проведении непосредственно аудитов или самооценок ИБ, так как прибавляет аудитору мобильности и позволяет ему оперативно получать необходимую информацию и вводить в систему новую. Насколько я понимаю основной модуль ISM Revision: Audit Manager как раз предоставляет аудитору такую возможность, причем как в варианте исполнения с виртуальным сервером, так и в SaaS решении. А если бы и протоколы сразу туда вбивать по ходу опросов и наблюдений ... =)

В части процесса оценки разработчики сервиса провели определенную перегруппировку и переработку частных показателей СТО БР ИББС-1.2 (коих там более 3-х сотен), получив порядка 100 мероприятий, сгруппированных в следующие 16 доменов: 
1. Управление доступом и регистрацией
2. Антивирусная защита
3. Безопасность при использовании сети Интернет
4. Информационная безопасность при использовании СКЗИ  
5. Безопасность банковских технологических процессов
6. Безопасность при осуществлении ДБО
7. Безопасность персональных данных
8. Обеспечение информационной безопасности АБС на стадиях жизненного цикла
9. Служба информационной безопасности
10. Организация системы менеджмента информационной безопасности
11. Управление информационными активами
12. Управление рисками информационной безопасности
13. Безопасность при управлении персоналом
14. Мониторинг, контроль и управление инцидентами информационной безопасности
15. Непрерывность бизнеса и ее восстановление после прерывания
16. Аудит и самооценка информационной безопасности
Сами мероприятия получились довольно понятными, так как отражают реальные шаги, необходимые для приведения кредитных организаций к соответствию требованиям СТО БР ИББС-1.0. В итоге необходимо просмотреть каждый домен и отметить те мероприятия, которые уже реализованы в организации (документированы и выполнены - промежуточных оценок в сервисе не предусмотрено). Далее кликаем на "Рассчитать" и слева получаем основные оценки по направлениям ИБ и круговую диаграмму в разбивке по групповым показателям. У меня на планшете при вдумчивом прочтении и выборе реализованных мероприятий весь процесс занял чуть более часа чистого времени.

При этом в сервисе есть ряд ограничений, так в нем нет учета уточняющих вопросов по персональным данным приложения В СТО БР ИББС-1.2, а также нет раздельной оценки частных показателей ИБ из М1-М6 по направлениям банковского платежного, информационного процессов и в рамках которого обрабатываются ПДн. Но это в принципе и понятно, уместить это в рамках экспресс-оценки задача не простая. Для оценки в таких деталях надо проводить все-таки полноценную оценку соответствия по всем канонам СТО БР ИББС-1.2.

Подводя итог могу сказать, что представленная компанией ISM Systems идея довольно интересна - получить за 1-2 часа общее представление о состоянии ИБ кредитной организации в шкале СТО БР ИББС-1.2 довольно заманчиво. Понятно, что это не полноценная оценка соответствия и ее результаты не направишь в ЦБ как результаты самооценки (хотя может кто-то и может), но для тех кредитных организаций, кто еще не начинал работы по приведению к соответствию СТО БР ИББС, теперь это наиболее быстрый способ понять свой текущий уровень ИБ и наметить дальнейшие шаги.

среда, 7 марта 2012 г.

Новый учебный курс по тематике СТО БР ИББС от Академии информационных систем

Академия информационных систем анонсировала проведение нового курса по тематике стандарта Банка России по информационной безопасности: СБР060 "Оценка рисков нарушения информационной безопасности в соответствии с рекомендации в области стандартизации Банка России".

Как видно из названия этот курс посвящен вопросам оценки рисков информационной безопасности в соответствии с РС БР ИББС-2.2-2009 "Методика оценки рисков нарушения информационной безопасности".

Программа курса состоит из следующих разделов:
  • Термины и определения;
  • Общий подход к оценке рисков нарушения ИБ;
  • Процедуры оценки рисков нарушения ИБ;
  • Классы источников угроз;
  • Практическое задание: Оценка рисков нарушения ИБ.
Начало курса - 22 марта 2012 г., длительность - 2 дня. По окончании курса выдается сертификат АИС.
По информации с АИС читает курс представитель BSI.

Таким образом полный перечень курсов по тематике СТО БР ИББС, проводимых в Академии информационных систем в настоящее время, включает в себя 5 курсов:
  • СБР010 - Введение в Стандарт Банка России СТО БР ИББС-1.0-2010;
  • СБР020 - Внедрение Стандарта Банка России СТО БР ИББС-1.0-2010;
  • СБР030 - Проведение самооценки информационной безопасности по требованиям Стандарта Банка России СТО БР ИББС -1.0-2010;
  • СБР040 - Аудит информационной безопасности организаций банковской системы Российской Федерации;
  • СБР060 - Оценка рисков нарушения информационной безопасности в соответствии с рекомендациями в области стандартизации Банка России.
При этом курсы СБР010-СБР030 (ближайшие - 11 марта) и СБР040 (ближайшие - 26 марта) согласованны с НП АБИСС и при прохождении обучения по ним выдаются сертификаты ПН АБИСС соответственно специалиста по внедрению стандарта СТО БР ИББС-1.0 и аудитора по СТО БР ИББС-1.0.

Напомню, что в соответствии с Положением "О членах НП "АБИСС" организации-члены партнерства, а также кандидаты на вступление в партнерство в качестве Аудиторов или Консультантов должны иметь в своем штате по 3 специалиста, прошедших обучение по программам, согласованным с НП АБИСС (см. п.п. 3.2.2 и 3.3.2 Положения).

четверг, 9 февраля 2012 г.

Новое Положение о лицензировании деятельности по ТЗКИ

3 февраля сего года подписано Постановление Правительства РФ № 79 "О лицензировании деятельности по технической защите конфиденциальной информации", которым утверждено новое "Положение о лицензировании деятельности по технической защите конфиденциальной информации". Довольно подробно по нему уже прошлись Александр Бондаренко, Алексей Лукацкий и Михаил Емельянников.

Я бы хотел остановиться на следующем моменте: согласно п.4 Положения вся деятельность по ТЗКИ теперь подразделяет на следующие виды работ и услуг:
а) контроль защищенности конфиденциальной информации от утечки по техническим каналам ...
б) контроль защищенности конфиденциальной информации от несанкционированного доступа и ее модификации в средствах и системах информатизации;
в) сертификационные испытания ...;
г) аттестационные испытания и аттестация на соответствие требованиям по защите информации;
д) проектирование в защищенном исполнении...;
е) установка, монтаж, испытания, ремонт средств защиты информации (технических средств защиты информации, защищенных технических средств обработки информации, технических средств контроля эффективности мер защиты информации, программных (программно-технических) средств защиты информации, защищенных программных (программно-технических) средств обработки информации, программных (программно-технических) средств контроля защищенности информации).
Таким образом получается, что всем компаниям, обрабатывающим конфиденциальную информацию (а согласно Положению ею является информация, не содержащая сведения, составляющие государственную тайну, но защищаемая в соответствии с законодательством РФ, т.е. и те же персональные данные, и сведения, составляющие банковскую тайну и другие многочисленные виды тайн) необходимо как минимум получать лицензию на ТЗКИ для выполнения работ, предусмотренных подпунктом "е" пункта 4 Положения, т.е. чтобы установить себе лично любое средство защиты.

Так вот, я бы хотел остановиться на том, на что же ФСТЭК обрекает миллионы невинных российских организаций, обязанных получить эту лицензию ради кормушки регуляторов повышения уровня защиты конфиденциальной информации.

Итак, согласно Положению к соискателю лицензии на осуществление деятельности по ТЗКИ предъявляются следующие лицензионные требования:
а) для юр. лиц наличие специалистов, находящихся в штате соискателя лицензии, имеющих высшее профессиональное образование в области технической защиты информации либо высшее техническое или среднее профессиональное (техническое) образование и прошедших переподготовку или повышение квалификации по вопросам технической защиты информации; для индивидуальных предпринимателей требование по наличию образования или переподготовке предъявляется к ним самим, так что придется бедным предпринимателям малость поучиться;
б) наличие помещений для осуществления лицензируемого вида деятельности, соответствующих установленным законодательством РФ техническим нормам и требованиям по технической защите информации (по сути получается аттестованным) и принадлежащих соискателю лицензии на праве собственности или на ином законном основании;
в) наличие на праве собственности или на ином законном основании контрольно-измерительного оборудования (прошедшего в соответствии с законодательством РФ метрологическую поверку (калибровку) и маркирование), производственного и испытательного оборудования, соответствующего требованиям по техническим характеристикам и параметрам, устанавливаемым ФСТЭК;
д) наличие автоматизированных систем, предназначенных для обработки конфиденциальной информации, а также средств защиты такой информации, прошедших процедуру оценки соответствия (аттестованных и (или) сертифицированных по требованиям безопасности информации) в соответствии с законодательством РФ;
е) наличие предназначенных для осуществления лицензируемого вида деятельности программ для ЭВМ и баз данных, принадлежащих соискателю лицензии на праве собственности или на ином законном основании;
ж) наличие технической документации, национальных стандартов и методических документов, необходимых для выполнения работ и (или) оказания услуг, предусмотренных пунктом 4 настоящего Положения, в соответствии с утверждаемым ФСТЭК перечнем и принадлежащих соискателю лицензии на праве собственности или на ином законном основании.
И во что же это все это выльется для конечных организаций?

UPD
Нашел еще анализ нового Положения о лицензировании деятельности по ТЗКИ у Сергея Борисова. У него в дополнение к сказанному другими экспертами дан более подробный анализ того, какие задачи, связанные с установкой и эксплуатацией СЗИ для собственных нужд, попадают под лицензирование, а какие нет.

понедельник, 6 февраля 2012 г.

Письмо ЦБ о статусе "Письма шестерых" и легитимности Комплекса БР ИББС в отношении обработки и защиты персональных данных


В письме теперь уже официально от имени ЦБ говорится о подтверждении регуляторами действия согласованного Роскомнадзором, ФСБ России и ФСТЭК России письма-обращения от 28.06.2010 г. № 01-23/3148 ("Письмо шестерых") и легитимности применения Комплекса БР ИББС при организации обработки и обеспечения безопасности ПДн до выхода новых подзаконных актов, устанавливающих уровни защищенности и требования к защите ПДн. 
Ранее аналогичная позиция высказывалась и в Информационном письме № 5 Консультационного центра АРБ, в котором также говорится о возможности использования положений Комплекса БР ИББС при организации обработки и обеспечению безопасности ПДн до выхода новых подзаконных актов.
При этом ЦБ сообщает, что уже в ближайшее время на согласование в Роскомнадзор будут представлены изменения в части требований по обработке ПДн (т.е. изменения раздела 7.10 СТО БР ИББС-1.0-2010), после чего новый текст требований будет доведен до банковского сектора (видимо без официального внесения изменений в СТО БР ИББС-1.0-2010). 

После же выхода новых постановления Правительства РФ, устанавливающих уровни защищенности и требования к защите ПДн, в Комплекс БР ИББС будут внесены изменения как в части обработки, так и в части защиты ПДн. В настоящее время требования по обработке и защите ПДн затрагивают следующие документы Комплекса БР ИББС: СТО БР ИББС-1.0-2010, СТО БР ИББС-1.2-2010, РС БР ИББС-2.3-2010, РС БР ИББС-2.4.2010, а также Методические рекомендации ЦБ, АРБ и Ассоциации "Россия" по выполнению законодательных требований при обработке ПДн в организациях БС РФ. Видимо новых версии этих документов и обновленного "Письма шестерых" и стоит ждать после выхода новых постановлений Правительства РФ. 

P.S. Ссылочка на текст письма добавлена на вкладку блога "Нормативная база", там же собраны и другие документы по тематике ИБ в банковской сфере. 

вторник, 13 декабря 2011 г.

Семинар RISSPA "Информационная безопасность 2011: итоги, тенденции, перспективы"

Только сейчас нашлось время и собрались мысли, чтобы поделиться впечатлениями от семинара RISSPA "Информационная безопасность 2011: итоги, тенденции, перспективы", который прошел 8 декабря в гостинице "Золотое кольцо".

Общий обзор прошедшего мероприятия уже сделал Валерий Коржов, я же хотел бы остановиться на вопросах, относящихся к банковскому сектору.  

Основные тезисы, связанный с темой ИБ в банковской сфере, прозвучали в выступлении Алексея Лукацкого:
  • Легитимность информационных писем Консультационного центра АРБ - в Консультационный центр входят представители РКН, ФСБ, ФСТЭК, ЦБ, АРБ и Ассоциация "Россия", поэтому его информационные письма можно рассматривать как мнение регуляторов - это конечно не официальные документы РКН, ФСБ и ФСТЭК, но позиции, изложенные в письмах, согласованы с этими регуляторами (применительно к кредитным организация) и могут применяться банками при реализации требований по обработке и обеспечению безопасности ПДн.
  • Необходимость лицензии на ТЗКИ для собственных нужд - ФСТЭК занял жесткую позицию: деятельность по ТЗКИ для собственных нужд организации является лицензируемой деятельностью, поскольку п.5. ч.1 ст. 12 ФЗ "О лицензировании .." для лицензирования деятельности по ТЗКИ исключение "для обеспечения собственных нужд" не предусмотрено. Данная позиция находит подтверждение и в официальных ответах ФСТЭК, например, тут. Так что вперед 7 млн. операторов =).
  • Новинки в Комплексе БР ИББС: 
    • РС "Методика назначения и описания ролей" - принята и должна скоро появиться;
    • РС "Методика классификации активов" - под вопросом, документ получился  очень большой, да и тема сложная, по которой нет однозначного мнения у экспертов - история с этим документом тянется уже порядка 4 лет;
    • РС "Требования по обеспечению безопасности СКЗИ" - планируется к разработке.
  • Развитие регулирования ИБ банков: 
    • Упор на отраслевые стандарты, разрабатываемые в рамках ТК 122 и рабочих групп ЦБ;
    • В ноябре в ЦБ создана рабочая группа по разработке требований по защите Национальной платежной системы - за основу будут брать требования PCI DSS, но в чистом виде этот стандарт использоваться не будет - планируется его трансформация в документ ЦБ;
    • Банк России стал официальным регулятором - требования СТО станут обязательными;
    • На фоне общей тенденции закручивания гаек (обязательной сертификации, возвращения аттестации, необходимости лицензирования и т.п.) для кредитных организаций есть и будут послабления, в рамках того же Комплекса БР ИББС. 
Кстати, фото с этого семинара можно найти на страничке RISSPA в Facebook.

среда, 7 декабря 2011 г.

Консультационный центр АРБ опубликовал информационное письмо, касающееся применения банками СТО БР ИББС в свете изменившегося 152-ФЗ


Напомню, что ранее Консультационный центр АРБ обращалась к банковскому сообществу с  просьбой направлять в их адрес проблемные вопросы, с которыми сталкиваются банки в свете новой редакции 152-ФЗ.

Новое письмо как раз и является ответом, на поступившие в АРБ запросы.

Итак, обо всем по порядку:  

1. Подход к реализации требований по ПДн в банках: в связи с тем, что до настоящего времени не завершено формирование законодательной базы, направленной на выполнение новых требований по защите ПДн, то подход к обеспечению безопасности ПДн в организациях БС РФ остается прежним:
  • в случае введения в организации БС РФ Комплекса БР ИББС, следует продолжать руководствоваться отраслевыми документами, содержащими положения по обработке и обеспечению безопасности ПДн, а также порядком, рекомендованном в Письме-обращении;
  • в том случае, если не планируется введение комплекса БР ИББС, следует руководствоваться ранее изданными нормативными актами, а впоследствии подзаконными актами, предусмотренными ст. 19 ФЗ № 261 от 25 июля 2011 года, после их издания.  
2. Статус СТО БР ИББС в свете принятия новой редакции 152-ФЗ: легитимный:
  • Банк России совместно с РКН, ФСБ  и ФСТЭК ведет работу по согласованию подходов к выполнению БС РФ требований новой редакции 152-ФЗ;
  • изучается вопрос о внесении изменений в Комплекс БР ИББС - т.е. решение еще не принято;
  • рассматривается возможность выпуска новой редакции письма-обращения Банка Росси, Ассоциации российских банков,  Ассоциации региональных банков России (Ассоциация «Россия») и регуляторов - новое письмо шестерых с адаптацией к новой редакции 152-ФЗ,  о котором уже говорилось на различных мероприятиях. 
3. Срок приведения в соответствие требования по обработке и защите ПДн: остался прежним - до 1 июля 2011,  т.е. все уже должно соответствовать. 

4. АБС и ИСПДн: в части классификации ИСПДн и их отнесения к АБС в дополнение к положениям п. 7.10.9 СТО БР ИББС-1.0-2010 дано следующее разъяснение: 
"Специалисты Банка самостоятельно, проведя обследование эксплуатируемых систем, должны сделать обоснованный вывод на основе сведений о функциях и технологиях АБС о возможности отнесения к ИСПДн. При этом должны учитываться следующие данные: цели создания системы, обрабатываемые в ней персональные данные и т.д."
т.е. банк сам определяет, какая АБС является ИСПДн, а какая нет. Об этом, кстати, уже говорилось в информационном письме № 2 Консультационного центра. 

5. Необходимость использования сертифицированных СЗИ: равнение на СТО БР ИББС, согласно которому эта мера является рекомендованной (см. п.7.4.2 СТО БР ИББС-1.0.2010), в отношении СКЗИ - используются сертифицированные или имеющие разрешение ФСБ СКЗИ (см. п.7.7.2 СТО БР ИББС-1.0.-2010).

Так что, господа банкиры, кто присоединился к СТО БР ИББС, но еще не начал работы по приведению ИБ своих банков в соответствие - самое время начать, пока еще есть возможность использовать деньги из бюджета 2011 года. Пожалуй это лучшее для них применение =) .

Также в письме Консультационного центра АРБ даны разъяснений по другим вопросам обработки ПДн, которые будут интересны не только банкирам, но и другим операторам ПДн: 
  • определение уровней защищенности ПД и мер по защите ПД; 
  • несогласованность терминов в новой редакции 152-ФЗ и действующими нормативными актами Правительства; 
  • обработка ПДн уволившихся сотрудников,  а также клиентов, после расторжения  договоров с ними; 
  • обработка ПДн кандидатов на работу; 
  • необходимость сбора согласий по договорам, заключенным до принятия 152-ФЗ;
  • обработка ПДн в рамках международных транзакций; 
  • необходимость учета жестких дисков, на которых обрабатываются ПДн;
  • возможные «юридические последствия» отказа предоставления субъектом ПДн;
  • уведомление РКН об изменении сведений, изложенных в первоначальном уведомлении «о намерении осуществлять обработку ПДн»; 
  • возможные формы согласия на обработку ПДн, в том числе при наличии договора с субъектом ПДн;
  • возможные формы отзыва на обработку ПДн; 
  • необходимость пересмотра и переделки системы защиты ПДн в случае выхода новых нормативных актов по тематике ПДн. 
В письме затронут также интересный момент, относительно отнесения фотографии к биометрическим ПДн, который вызывает много споров между операторами и регуляторами. Мнение АРБ такое:   
"... фотография или видеозапись, на которой запечатлен человек, могут считаться биометрическими данными (является носителем биометрических ПДн)  только в том случае, если они представлены в электронном виде и получены с применением специальных технологий и технических средств, позволяющих выполнять определенные требования, предъявляемые к форматам записи изображения  (например, в случае фотографии установленные ГОСТ Р ИСО\ МЭК 19794-5-2006)."
т.е. все ксерокопии и сканы с фотографиями, равно как и фото (веб-камеры или фотоаппараты) и видео записи к биометрическим можно не относить.