суббота, 16 июля 2011 г.

Учет Приложения "В" СТО БР ИББС-1.2-2010 при оценке частных показателей ИБ - ч.0

В этом посте хотел бы вернуться немного назад в повествовании об уточняющих вопросах Приложения "В" СТО БР ИББС-1.0 и остановиться на том, что это вообще за вопросы и насколько необходимо их учитывать при оценке соответствия ИБ организаций БС РФ.

Из Таблицы 1 Приложения "В" видно, что уточняющие вопросы являются ничем иным, как отражением отдельных требований РС БР ИББС-2.3-2010 "Требования по обеспечению безопасности ПДн в ИСПДн организаций БС РФ" (всего в Таблице 1 Приложении «В» приведено 34 уточняющих вопроса).  Поскольку требования в РС БР ИББС-2.3 разбиты по классам ИСПДн, то и в Приложении «В» разным классам ИСПДн соответствуют разные наборы уточняющих вопросов (Таблица 2 Приложения «В»):

пятница, 15 июля 2011 г.

Письмо АРБ Председателю Правительства РФ Путину В.В. "О новой редакции статьи 19 Федерального закона № 152-ФЗ «О персональных данных»"

Вот и Ассоциация Российских Банков созрела с реакцией на принятие законопроекта № 282499-5 "О внесении изменений в Федеральный закон "О персональных данных" (в части уточнения условий и правил обработки персональных данных)". 

12.07.2011 - АРБ направила письмо Председателю Правительства РФ и в Совет Федерации ФС РФ с просьбой:
"рассмотреть вопрос о внесении официальным представителем Правительства в Совете Федерации Федерального Собрания Российской Федерации предложения об отклонении Советом Федерации проекта федерального закона № 282499-5 «О внесении изменений в Федеральный закон «О персональных данных» в целях его доработки согласительной комиссией палат Федерального Собрания Российской Федерации с учетом изложенных (в письме) обстоятельств".
13.07.2011 - Совет Федерации принял законопроект большинством голосов (122 - за, 3 - против, 11 - воздержалось).  Комментарии тут и тут.

Итак, на решение Совета Федерации письмо никак не повлияло (видимо не дошло). 
Будет ли толк от него в дальнейшем - покажет время. 
  • Полный текст письма тут.
  • Справка к письму тут
Обновление от 18.07.2011:
События продолжают развиваться: в связи с тем, что законопроект 13 июля был принят Советом Федерации, АРБ опубликовано новое письмо: "О новой редакции статьи 19 Федерального закона № 152-ФЗ «О персональных данных»" - теперь уже в адрес Президента РФ.
Просьба все та же:
"...рассмотреть вопрос об отклонении Федерального закона "О внесении изменений в Федеральный закон "О персональных данных".

четверг, 7 июля 2011 г.

Открытое письмо Д.А. Медведеву о внесении поправок в ФЗ 152 "О персональных данных"

Как многие из Вас уже знают, 5 июля в третьем чтении был принят законопроект № 282499-5 "О внесении изменений в Федеральный закон "О персональных данных" (в части уточнения условий и правил обработки персональных данных)", но совсем не в той форме, в какой планировался ранее.

В связи с этим ряд экспертов в области информационной безопасности (Бондаренко Александр, Волков Алексей, Лукацкий Алексей, Токаренко Александр, Царев Евгений) подготовили открытое письмо Президенту РФ Д.А. Медведеву, текст которого приводится ниже.

Чтобы повысить эффективность данного письма, ОЧЕНЬ ЖЕЛАТЕЛЬНО, чтобы каждый, не равнодушный к этой теме, направил его ЛИЧНО от своего имени в адрес Президента через сайт kremlin.ru. Там необходимо ввести свои фамилию, имя и адрес электронной почты, и приложить файл с обращением, замените "подписантов" на свое имя и отправляйте! 

Чем больше запросов будет в адрес Президента, тем больше шансов, что на письмо обратят внимание - лично я уже отправил от себя это обращение.
 
Текст открытого письма: 

понедельник, 4 июля 2011 г.

Учет Приложения "В" СТО БР ИББС-1.2-2010 при оценке частных показателей ИБ - ч.1

В данном посте я хотел бы отразить свое понимание требований СТО БР ИББС-1.2-2010 по учету уточняющих вопросов Приложения "В" СТО БР ИББС-1.2 "Уточняющие вопросы частных показателей ИБ для оценки степени выполнения требований СТО БР ИББС-1.0, регламентирующих защиту персональных данных в ИСПДн".

Поскольку эта тема достаточно обширна и вызывает много споров, то охватить сразу всё не получится, поэтому я разбил ее на несколько постов, связанных одной тематикой.

В первой части я бы хотел остановиться на общем порядке учета уточняющих вопросов Приложения "В" СТО БР ИББС-1.0 (т.е. требований РС БР ИББС-2.3) при оценке частных показателей ИБ, выделив 4 этапа работ по этой деятельности.

воскресенье, 15 мая 2011 г.

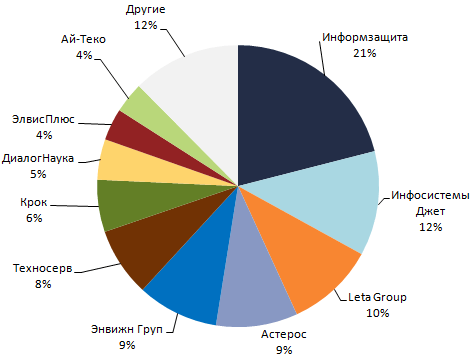
Рейтинг системных интеграторов по ИБ в России за 2008-2011г.г.

Хоть и с небольшим опозданием, но все-таки хочется упомянуть о проведенном информационно-аналитическим центром Anti-Malware.ru анализе рынка системной интеграции в России по направлению информационной безопасности.


В исследовании приводятся расчеты за трехлетний период с 2008г. по 2010г. по таким показателям, как:
- общий объем продаж продуктов и услуг по направлению ИБ;
- объем продаж услуг по направлению ИБ;
- объем поставки ПО и оборудования по ИБ;
- соотношение поставки/услуги в доходах интеграторов по направлению ИБ;
- доли рынка интеграторов по направлению ИБ;
а также делается прогноз развития рынка ИБ в 2011 году.

Данный анализ будет довольно полезен заказчикам при выборе и оценке интеграторов, привлекаемых ими для проведения работ по направлению информационной безопасности, поскольку является неким независимым и профессиональным источников информации о состоянии рынка ИБ в России.

вторник, 29 марта 2011 г.

Режим охраны внутрибанковской информации

В ходе изучения тематики инвентаризации и классификации информационных активов в банках на портале ib-bank.ru наткнулся на интереснейшую, на мой взгляд, статью начальника отдела системной экспертизы Департамента информационных технологий ОАО "Промсвязьбанк" Дзержинского Ф.Я. "О тайне внутрибанковской информации"

Эта статья о том, что для банков вытекает из ст. 26 ФЗ "О банках и банковской деятельности": "Все служащие кредитной организации обязаны хранить тайну об операциях, счетах и вкладах ее клиентов и корреспондентов, а также об иных сведениях, устанавливаемых кредитной организацией, если это не противоречит федеральному закону".

Если с первой частью фразы ("тайну об операциях, счетах и вкладах ее клиентов и корреспондентов") все понятно - это сведения составляющие банковскую тайну, то вот насчет второй части ("а также об иных сведениях, устанавливаемых кредитной организацией, если это не противоречит федеральному закону") как раз и возникают вопросы.

В статье подобные сведения обозначаются термином "устанавливаемые сведения кредитной организации" (УСКО) и показывается каким образом банк может использовать эту статью для охраны внутрибанковской информации, не относящейся к какой-то из установленных ФЗ видам тайн (банковская тайна, коммерческая тайна и т.п.).

Статья конечно 2008г., но с того времени в этом направлении мало что изменилось...

понедельник, 28 марта 2011 г.

Законопроект устанавливает уголовную ответственность за использование поддельных пластиковых карт

В Госдуму внесен интересный законопроект, устанавливающий уголовную ответственность за использование поддельных пластиковых карт, который может, в случае принятия, уменьшить криминализацию на рынке пластиковых карт.

Текст законопроекта можно скачать тут.
Электронная карта законопроекта находится здесь.

В проекте предлагается внести изменения в статью 187 УК РФ "Изготовление или сбыт поддельных кредитных либо расчетных карт и иных платежных документов", выделив из нее в различные статьи преступления связанные с поддельными платежными документами, не являшихся ценными бумагами, и поддельными платежными картами:
  • Статья 187 "Изготовление или сбыт поддельных платежных документов";
  • Статья 187.1 "Изготовление или введение в оборот поддельных платежных карт".

При этом под введением в оборот поддельной платежной карты понимается осуществление с её помощью расчётов при оплате товаров, работ, услуг, получение наличных денежных средств в банкоматах, а также пунктах выдачи наличных денежных средств или действия по совершению сделок с указанной картой, предполагающие её переход к иному владельцу (продажа, обмен, дарение и т.п.) - т.е. использование пластиковой карты.

Если законопроект станет реальностью, то, по замыслу авторов, за пользование поддельной платежной картой можно будет получить от двух до шести лет со штрафом в размере от ста тысяч до трехсот тысяч рублей или в размере заработной платы или иного дохода осужденного за период от одного года до двух лет либо без такового. В отношении группы лиц, а равно с причинением ущерба в особо крупном размере санкции будут еще суровей - до восьми лет лишения свободы.

На сегодняшний же день в действующем законодательстве уголовная статья есть лишь за изготовление и сбыт поддельных карт.

Свежая статистика по принятию Стандарта СТО БР ИББС-1.0


На III Конференции "IT-безопасность в финансовом секторе", состоявшейся 16 марта 2011 года в Москве, была представлена свежая статистика принятия Стандарта СТО БР ИББС.

Так, Валерий Харламов, начальник отдела методологии обеспечения безопасности информационных ресурсов главного управления безопасности и защиты информации Банка России, в своем выступлении сообщил, что в результате опроса 853 участников банковской системы РФ выяснилось, что 46,9% кредитно-финансовых организаций (из заявленных 853) уже приняли решение о вводе комплекса стандартов БР ИБСС. 361 организация (примерно 42% от общего числа) планирует вводить стандарты в ближайшее время, при этом 284 из них (такие как Альфа Банк, Петрокоммерц) – уже в 2011 году. План мероприятий по приведению организации в соответствие с требованиями Комплекса БР ИБСС утвержден в 381 организациях БС РФ. Около 380 членов БС РФ планируют его утвердить, из них 198 – в первом полугодии 2011 года.

При этом ряд банков открыто заявляют об отказе в принятии стандарта СТО БР ИББС - таких порядка 5-10%, как правило, небольших банков. Там жалуются, что выполнение требований отраслевого стандарта информационной безопасности для них «непосильно дорого».

На III Межбанковская конференция «Информационная безопасность банков», прошедшей в феврале 2011г. в Магнитогорске была представлена следующая статистика ввода в действие Комплекса СТО БР ИББС (было опрошено 668 организаций БС РФ):
  • приняли решение о вводе - 311 (46,6%).
  • планируют ввод - 288 (43,1%), из них 223 – в 2011г.

В динамике получается как-то так:

четверг, 24 марта 2011 г.

Откуда ноги растут у уровней соответствия ИБ требованиям СТО БР ИББС-1.0

Согласно СТО БР ИББС-1.2-2010 итоговый уровень соответствия ИБ организации БС РФ требованиям СТО БР ИББС-1.0 (R) выражается в числовом виде значением от 0 до 1.
При этом выделяются 6 уровней соответствия ИБ организации требованиям стандарта, исходя из значения R:
  • нулевой - значение R лежит в интервале от 0 до 0,25;
  • первый - значение R лежит в интервале от 0,25 до 0,5;
  • второй - значение R лежит в интервале от 0,5 до 0,7;
  • третий - значение R лежит в интервале от 0,7 до 0,85;
  • четвертый - значение R лежит в интервале от 0,85 до 0,95;
  • пятый - значение R лежит в интервале от 0,95 до 1 включительно.  
А теперь вопрос: а откуда же взялись эти самые шесть уровней соответствия? Все знают? 

Ресурсы с информацией об инцидентах безопасности

Наткнулся в Интернете на интересный ресурс с информацией о преступлениях в банковской сфере (с 2004г. и по настоящее время). Есть среди них и преступления, относящиеся к ИБ. 

Недавно о подобного рода ресурсах писал Александр Бондаренко , а вернее об их катастрофической нехватке применительно к инцидентам информационной безопасности в России (да и другим тоже). Его стараниями на сайте LinkedIn создана подгруппа, посвященная опубликованию и обсуждению произошедших инцидентов ИБ. На данный момент собрана информация о 14 инцидентах ИБ.